
2026.10.11(日)
- 注目検索ワード


はじめに、攻撃者の組織構造を調査研究することが重要です。サイバー犯罪は高度に組織化されており、コミュニティが組織に変貌した際に持つ「役割・役職」「タスク」「規模」などがレジリエンスの要素です。リレーションシップは組織の行動パターンを特徴づけ、犯罪者グループの行動を予測し、防御に役立てる手がかりとなるため、メンバー間の関係性の研究が必要です。

山口県宇部市は6月25日、メール誤送信による個人情報等の漏えいについて発表した。

ジブラルタ生命保険株式会社は7月18日、同社での顧客情報の漏えいについて発表した。

総務省は7月18日、株式会社インターネットイニシアティブ(IIJ)に対する通信の秘密の保護に係る指導を同日付で行ったと発表した。

ニフティ株式会社は7月28日、@niftyメールの迷惑メールフィルター強化とブランドマーク表示機能の追加について発表した。
ビッグローブ株式会社(BIGLOBE)は7月28日、フィッシング詐欺などの巧妙ななりすましメールから顧客を守るため、セキュリティ対策を強化すると発表した。

楽天証券株式会社は7月25日、フィッシング詐欺等による不正アクセス被害の補償方針について発表した。
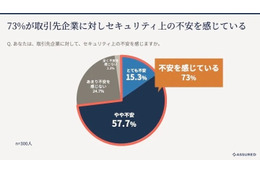
株式会社アシュアードは7月28日、「取引先企業のセキュリティ評価」に関する実態調査の結果を発表した。

SBIホールディングス株式会社は7月29日、連結子会社である株式会社SBI証券へのフィッシング詐欺等による不正取引の補償について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月29日、スマートフォンアプリ「SwitchBot」におけるログファイルへの機微な情報の出力の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月28日、Apache HTTP ServerにおけるRewriteCondディレクティブの実装不備について「Japan Vulnerability Notes(JVN)」で発表した。

GMOサイバーセキュリティ byイエラエ株式会社は7月24日、「DEF CON 33」の「DEF CON Aerospace Village」で宇宙サイバー領域に関するブースを出展すると発表した。

コンテナアプリケーションを管理するソフトウェアとして世界的に利用されている Kubernetes が公式にサポートしている管理用ソフトウェアである Ingress NGINX Controller にて、遠隔からの任意のコード実行につながる脆弱性が報告されています。
三菱UFJモルガン・スタンレー証券株式会社は7月17日、同社名を騙った偽メール(フィッシング詐欺メール)への注意喚起を発表した。

ユニデンホールディングス株式会社は7月17日、同社へのランサムウェア攻撃について発表した。

東証プライム上場企業の三信電気株式会社は7月16日、香港子会社での資金流出について発表した。

ルイ・ヴィトン ジャパン株式会社は7月、同社への不正アクセスについて発表した。
警察庁は7月24日、サイバー警察局便りR7Vol.4「中小企業で被害多数 ランサムウェア」を公開した。

GMOサイバーセキュリティ byイエラエ株式会社は7月24日、7月17日に開催した、学生やエンジニアを対象とした技術イベント「GMO IERAE HackNight #2 ~IERAE CTFで学ぶセキュリティ技術&インフラ開発~」のプログラムで発表したLTのスライドを公開した。
株式会社エーアイセキュリティラボは7月22日、「ITreview Grid Award 2025 Summer」の「脆弱性診断ツール/サービス」部門で、「AeyeScan」が4期連続「Leader」に選出されたと発表した。
マイクロソフトは7月21日、SharePoint の脆弱性(CVE-2025-53770)について発表した。
株式会社日本レジストリサービス(JPRS)は7月23日、Knot Resolverの脆弱性情報が公開されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月25日、TP-Link製VIGI NVR1104H-4PおよびVIGI NVR2016H-16MPにおけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月24日、TP-Link製Archer C1200におけるクリックジャッキングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

コープ・グループの最高経営責任者(CEO)は、650万 人にのぼる組合員全員分のデータが 4 月のサイバー攻撃で盗まれたことを確認した。このデジタル窃盗の背後にはスキャッタードスパイダーがいるとみられている。

株式会社エーアイセキュリティラボは8月5日に、Webセミナー「“高頻度診断”の時代に備える! 内製×適切なツール選定で実現する、ベストな脆弱性対策」を開催すると発表した。

アイティメディア株式会社は7月16日、同社が運営する「オルタナティブ・ブログ」での一部コンテンツの不正表示について発表した。

TOA株式会社は7月16日、同社米国子会社での資金流出について発表した。
日本化粧品技術者会は7月15日、偽サイトへの注意喚起を発表した。

国立大学法人浜松医科大学は7月15日、学生の個人情報と講義資料が閲覧可能状態であったと発表した。
株式会社日本レジストリサービス(JPRS)は7月24日、Knot Resolverの脆弱性情報が公開されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月23日、バスロケーションシステムにおける数値の入力に対する不適切な検証の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

株式会社スリーシェイクは7月23日、ジーアイクラウド株式会社および株式会社ブレインパッドと協業し、スリーシェイクの「Reckoner」を活用した、企業の生成AI・データ利活用を支援するプロフェッショナルサービスを開始すると発表した。
総務省近畿総合通信局は7月17日、関西サイバーセキュリティ・ネットワーク事務局が学生を対象に「サイバーセキュリティ体験講座(入門編)」を9月3日に大阪市内及びオンラインで開催すると発表した。
HENNGE株式会社は7月18日、2025年4月に設立した米国法人HENNGE Inc.が米国の中堅企業向け優良ITベンダーリスト「2025 MES Midmarket 100」に選出されたと発表した。

この攻撃活動は、特に 米国と台湾の輸出規制を考慮し、半導体の自給を達成し、国際的なサプライチェーンと技術への依存を減らすという中国の戦略的優先順位を反映していると考えられます。

セコムトラストシステムズ株式会社は8月20日、21日に、無料Webセミナー「ゼロトラストセキュリティの重要性を経営層に理解させる具体的アプローチ」を開催すると発表した。

古野電気株式会社は7月15日、6月30日に公表した同社サーバへの不正アクセスについて、第2報を発表した。

茨城県桜川市は7月14日、同市市長の携帯電話への不正アクセス被害について発表した。

株式会社トータルマリアージュサポートは7月14日、同社が運営する婚活イベントサービスサイト「TMSイベントポータル」( https://www.exeo-japan.co.jp/ )への不正アクセスについて発表した。

株式会社新興出版社啓林館は7月14日、同社が運営するスマートレクチャーサイト( https://smart-lecture.com/ )への不正アクセスについて発表した。

株式会社MCAは7月16日、中堅企業のITセキュリティ投資に関する調査を実施し、その結果を発表した。

株式会社コトラは7月16日、2025年上期のセキュリティ求人トレンドを分析した結果を発表した。
一般社団法人全国信用金庫協会は7月15日、同協会を騙る詐欺メールへの注意喚起を発表した。
株式会社マクニカは7月14日、神奈川県警察本部のサイバー犯罪対策テクニカルアドバイザーにマクニカセキュリティ研究センター等4名が就任したと発表した。

HENNGE株式会社は7月16日、「HENNGE One」が八千代ソリューションズ株式会社のクラウド設備管理システム「MENTENA」へのシングルサインオン連携に対応したと発表した。

パーソルクロステクノロジー株式会社は7月14日、同社が利用している健康診断予約管理システムでの情報漏えいについて発表した。

株式会社トラストバンクは7月12日、同社が提供する自治体向けのノーコード電子申請システム「LoGoフォーム」への不正アクセスについて発表した。

経済産業省は7月11日、業務委託先への不正アクセスによる個人情報の漏えいについて発表した。

一般社団法人日本危機管理協会は7月11日、同協会が優良危機管理認定マークを認定・付与した企業への不正アクセスについて発表した。

株式会社TwoFiveは7月23日、国内フィッシングサイトの調査レポート「フィッシングトレンド」最新版(2025年1月~6月)を発表した。
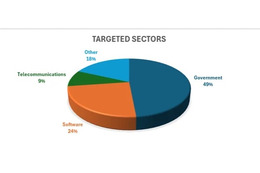
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社は7月23日、オンプレミスのMicrosoft SharePointで発見された重大な脆弱性(CVE-2025-53770)を悪用するサイバー攻撃の世界的な急増について、調査結果を発表した。

GMOサイバーセキュリティ byイエラエ株式会社は7月14日、Webアプリケーション脆弱性診断ツール「GMOサイバー攻撃 ネットde診断 for Webアプリ」にAIエージェントによる「フォーム自動入力・送信機能」を追加したと発表した。
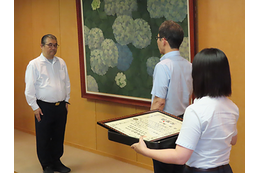
株式会社インターネットイニシアティブ(IIJ)は7月14日、同社のセキュリティ本部長が兵庫県警から感謝状を受贈したと発表した。
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社は7月14日、AIベースのセキュリティツールを標的としたプロンプトインジェクション攻撃マルウェアを発見したと発表した。
特定非営利活動法人 日本セキュリティ監査協会(JASA)は7月11日、同日Web会議にて開催された「2025年度クラウドセキュリティ推進協議会総会」の基調講演の資料を公開した。
HENNGE株式会社は7月11日、8月27日に仙台で開催される「地域×Tech 東北」に出展すると発表した。
少し前のことだが、ユーザー企業に勤務してセキュリティの仕事を担当する本誌読者の方と、直接お会いして話をする機会があった。まだお若いのに CISSP で、当時転職先を探していた。

ミネベアミツミ株式会社は7月11日、3月18日に公表した同社ファイルサーバへの不正アクセスについて、最終報を発表した。

株式会社毎日新聞社は7月11日、同社が運営する「毎日新聞デジタル」への不正ログインについて発表した。

日本インターネットアクセス株式会社は7月11日、Webベースメールリーダーへの攻撃について発表した。

東京大学教育学部附属中等教育学校は7月10日、同校での情報漏えいについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月22日、Androidアプリ「region PAY」にログファイルへの機微な情報の出力の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。


