HENNGE 株式会社は 11 月 6 日、株式会社中国新聞社と共同で実施した中国地方の情報セキュリティ実態調査の結果を公表した。企業規模が小さいほど情報セキュリティ担当者が不在の傾向にあり、最も多く経験されているメール攻撃への備えである標的型攻撃メール訓練も、規模が小さい企業ほど実施していない実態が明らかになった。
調査は中国地方 5 県(鳥取、島根、岡山、広島、山口)在住の情報システム部門の担当者を対象に、2026 年 8 月 13 日から 9 月 11 日まで実施した。有効回答数は 309。
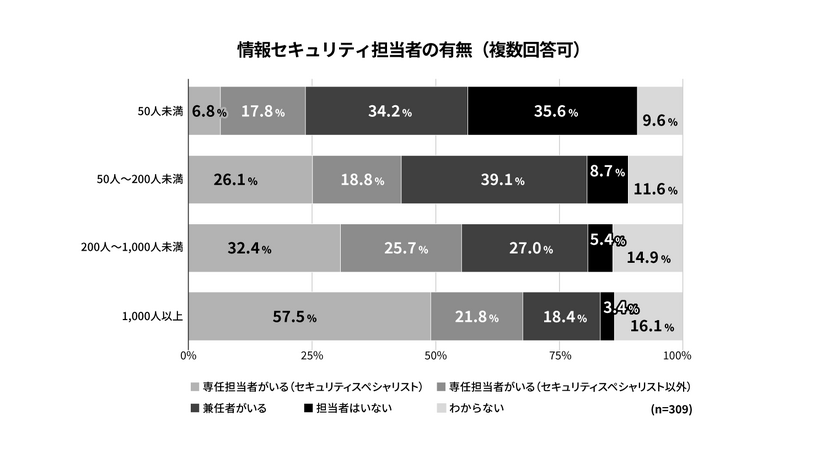
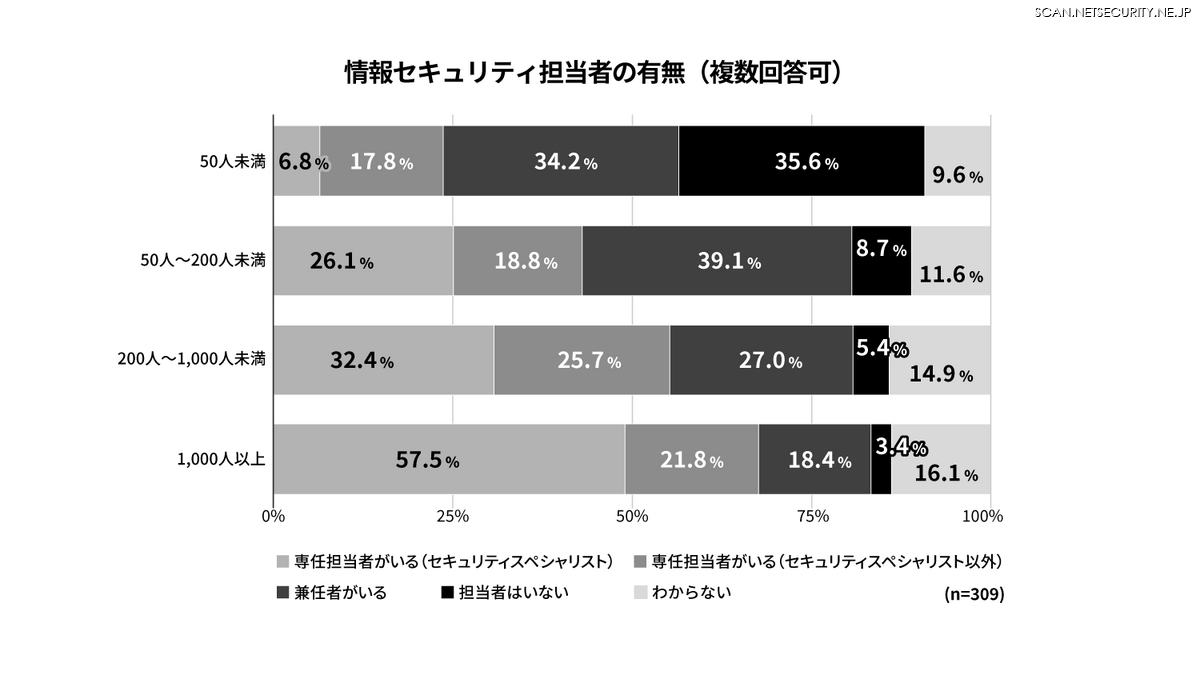
情報セキュリティ担当者の有無を従業員規模別に見ると、「担当者はいない」との回答は 1,000 人以上の企業で 3.4%、200 人以上 1,000 人未満で 5.4%、50 人以上 200 人未満で 8.7%であったのに対し、50 人未満では約 3 分の 1 の 35.6%に達した。セキュリティスペシャリストの専任担当者がいるとの回答は、1,000 人以上の企業で 57.5%であったが、50 人未満では 6.8%にとどまった。
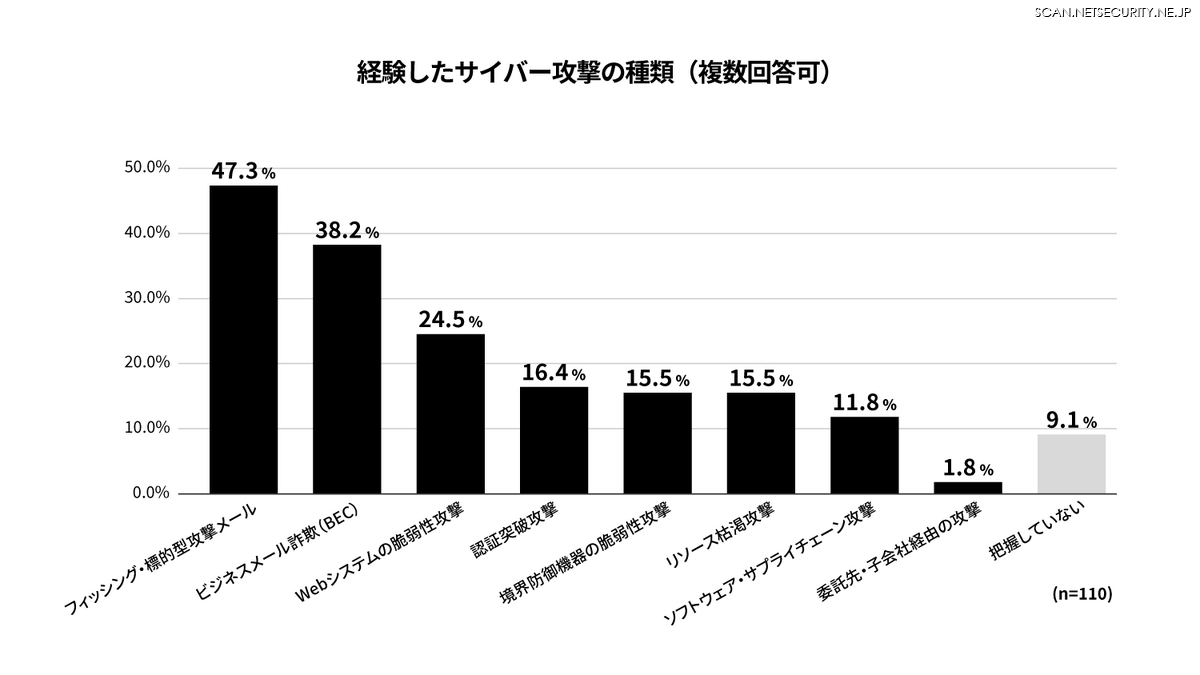
サイバー攻撃を経験した回答者に攻撃の種類を尋ねたところ(複数回答)、「フィッシング・標的型攻撃メール」が 47.3%、「ビジネスメール詐欺(BEC)」が 38.2%と、メールを悪用した攻撃が上位 2 つを占めた。これに「Web システムの脆弱性攻撃」24.5%、「認証突破攻撃」16.4%が続いた。
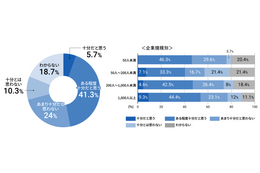
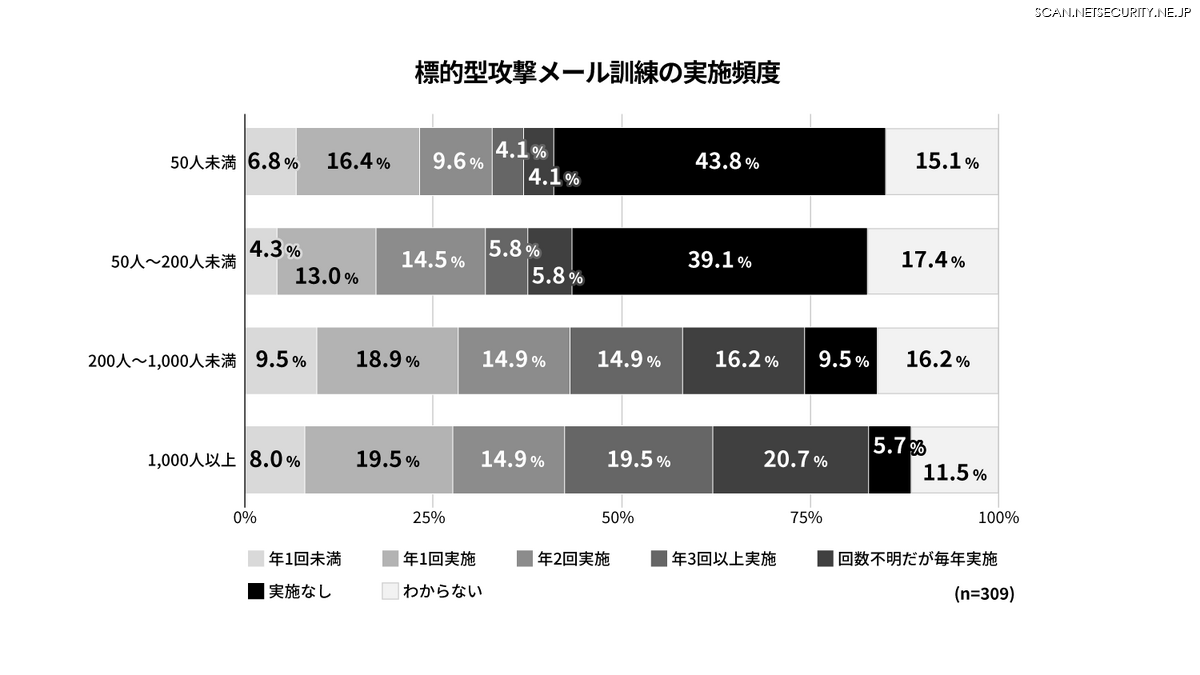
一方、メール攻撃への対策として一般的な標的型攻撃メール訓練を「実施なし」とする回答は、1,000 人以上の企業で 5.7%、200 人以上 1,000 人未満で 9.5%であったのに対し、50 人以上 200 人未満では 39.1%、50 人未満では 43.8%に上った。
HENNGE は、中小規模の企業を中心に人材・予算が十分でないために必要な施策を実現できていない可能性があると指摘し、対策の不十分な企業を侵入口として取引先へ侵害を広げるサプライチェーン攻撃への懸念を示している。