HENNGE 株式会社は 10 月 27 日、株式会社北海道新聞社と共同で実施した北海道における情報セキュリティ実態調査の結果を公表した。
調査は北海道、東海地方、中国地方、九州地方の 4 地域における実態調査の一環として、北海道在住の情報システム部門の担当者を対象に、2026 年 8 月 17 日から 24 日まで実施した。有効回答数 238。
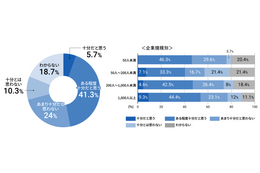
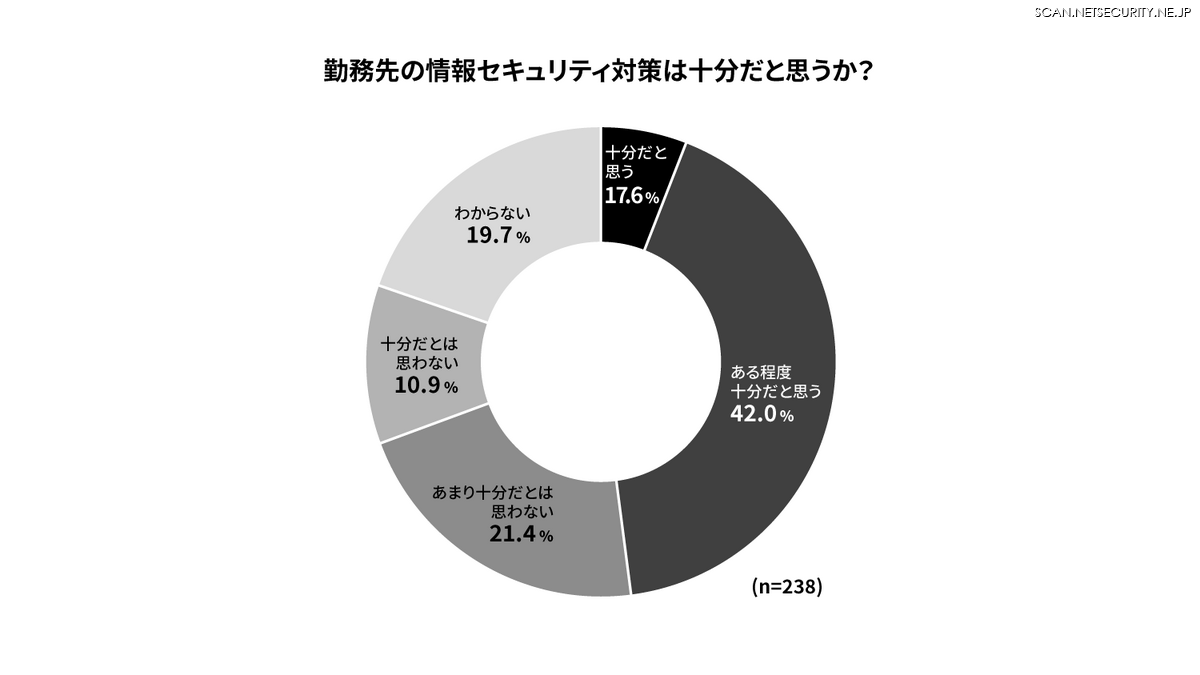
自社の対策を「十分」「ある程度十分」とする回答は 50%を下回り、同時期に調査を行った他の 3 地域より低い比率となった。
セキュリティ担当者の体制については、専任担当者がいるとの回答が合計 38.2%、「兼任者がいる」「担当者はいない」の合計は 47.5%であった。
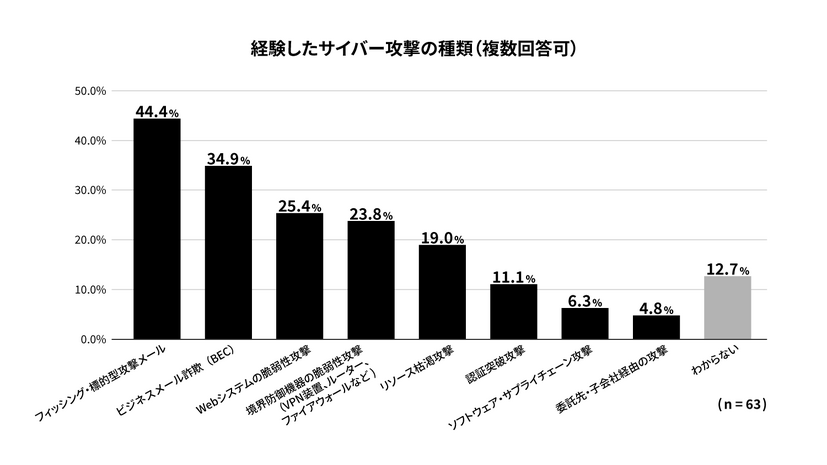
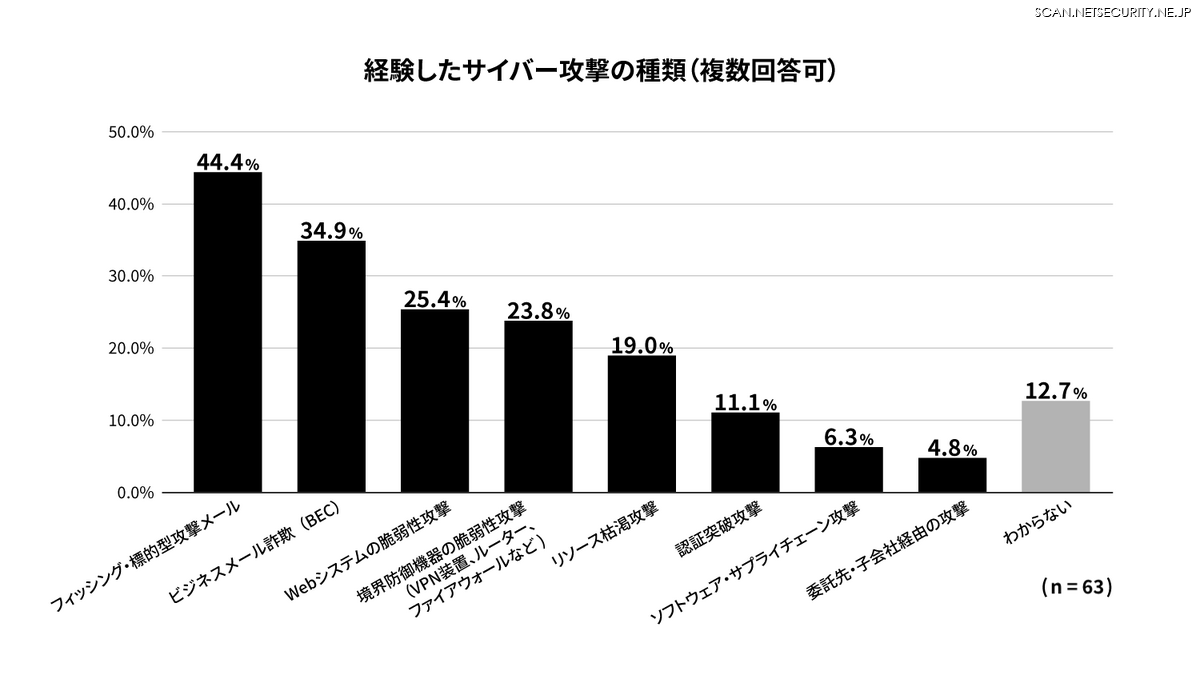
何らかのサイバー攻撃を受けたことがあるとの回答は合計 26.5%で、攻撃を受けたか「わからない」との回答も 29.0%あった。経験した攻撃の種類では「フィッシング・標的型攻撃メール」「ビジネスメール詐欺(BEC)」などメールをきっかけとする攻撃が上位を占めた。
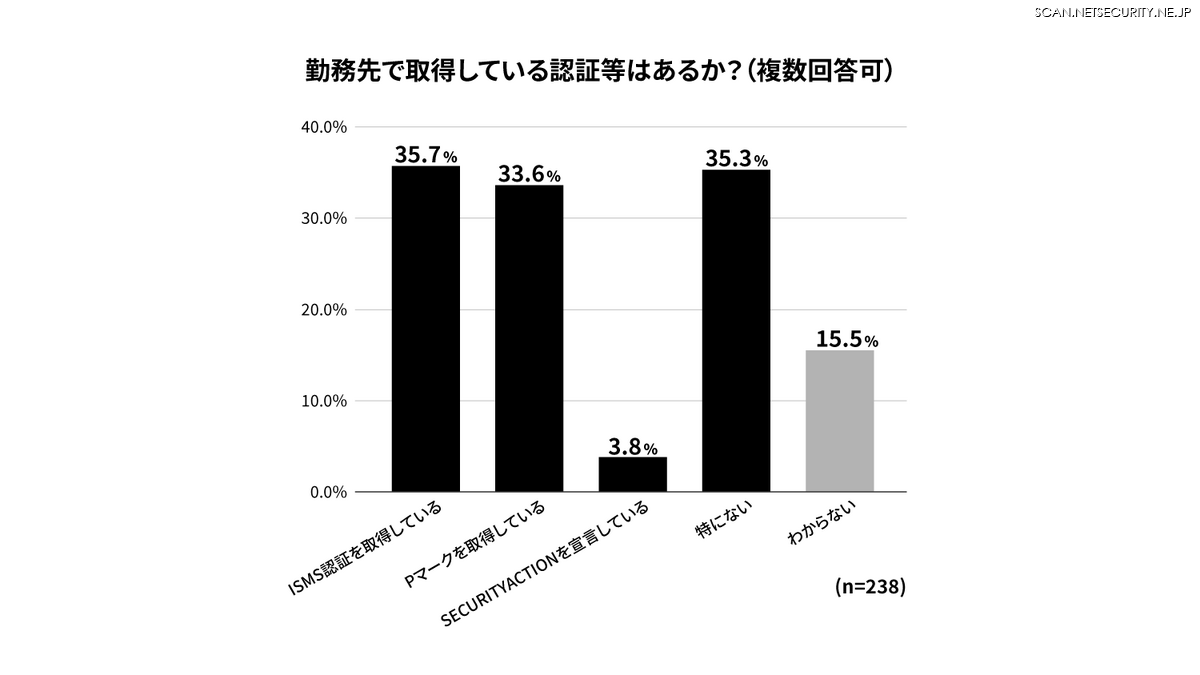
勤務先で取得している情報セキュリティ関連の認証(複数回答)は、「ISMS 認証」が 35.7%、「P マーク」が 33.6%で、いずれも他の 3 地域よりやや高い傾向が見られた。一方で「特にない」との回答も 35.3%と ISMS 認証の取得率とほぼ同水準にあり、HENNGE は企業によって対応姿勢が分かれているとみている。このほか「SECURITY ACTION を宣言している」は 3.8%、「わからない」は 15.5%であった。
HENNGE は、人の手による運用には限界があり、セキュリティ専門人材も慢性的に不足しているとして、システム化・自動化による効率的な情報セキュリティ体制の構築が求められるとしている。