アララ株式会社は11月6日、10月29日に公表した同社が提供するメール配信サービス「アララメッセージ」への不正アクセスについて、第3報を発表した。
同社では10月28日に、同社が提供するメール配信サービス「アララメッセージ」の一部サーバシステムへの不正アクセスを確認したというもの。同社システムの一部の環境にて、Webサーバの脆弱性およびシステム環境における問題を第三者に悪用されたことが原因という。
同社では、初報の環境に加えて、同サービスへの不正アクセスが判明したサーバが拡大し、契約企業の会員情報等が外部に持ち出されたことが判明した旨を11月2日の第2報で公表している。
また同社では、同サービスの一部の環境が第三者に不正に利用され、10月28日から30日にかけて、クレジットカード会社を装った不審なメールが送信された旨を、同じく第2報で公表している。送信件数は最大約713万通で、「利用内容確認のご依頼」「ご利用明細確認のご依頼」等の件名で、第三者が外部から持ち込んだメールアドレス宛に送信されている。
同社では、初報、第2報で公表したクラウド環境とは別のクラウド環境から、メールアドレス3,249,492件が外部に持ち出されたことが判明した旨を、11月6日の第3報で公表している。
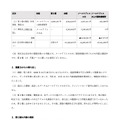
11月6日時点で判明している持ち出されたメールアドレスの件数は下記の通り。重複を除いた合計件数は81,329,467件となっている。
1.「アララメッセージ」を経由した不正アクセス:78,102,937件
項目:メールアドレス、属性情報
2.初報の環境:2,842,400件
項目:メールアドレスと属性情報
3.第3報で公表した環境:3,249,492件
項目:メールアドレスのみ
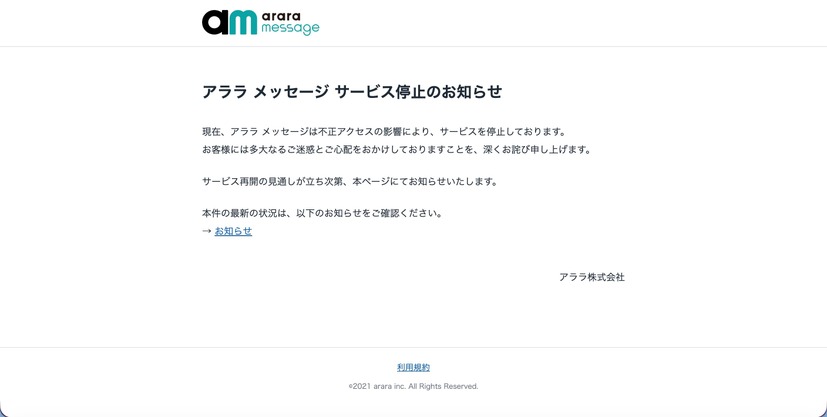
同社では「アララメッセージ」を10月31日午後7時53分から停止しており、再開は侵入経路の特定、認証情報の全面的な変更、安全性の確認等を行ったうえで判断するとのこと。