セキュリティ業界には長年触れたくなかった現実がある。たとえばアカウントの共有利用だ。
「 ID とパスワードを複数人で使い回してはいけない」ことぐらい誰でも知っている。セキュリティの権威筋もそう言い続けてきた。だが現場では、たとえば取引先から渡される発注システムの ID がそもそも 1 つしかないことなどざらにある。SSO に対応していないシステムも多数残っている。正論だけでは消えない共有アカウントが、2026 年のいまも企業の中に存在する。
「共有アカウントは撲滅する」「組織の実状に合わせた運用でカバーする」等々の対処法がこれまで存在したが、国産 IDaaS 大手の HENNGE がこの現実に正面から向かい合った。
同社が今秋から提供開始した新製品「 HENNGE Password Manager 」の製品企画を担当する、HENNGE株式会社 Product Planning & Research Division, Product Management 1 Section の池袋 宗洋(いけぶくろ むねひろ、写真)氏に話を聞いた。
● SSO の意義と HENNGE の位置
池袋氏は SSO の意義を次のように説明する。SaaS の利用が広がるにつれ、従業員は個々のサービスに ID とパスワードを入力する必要が生じ、パスワードの使い回しや弱いパスワードが常態化した。システムごとに強いパスワードを覚えることは、人間にはほぼ不可能である。SSO なら、強いパスワードを 1 つ設定すればすべてのシステムにログインすることができる。さらに MFA(多要素認証)を組み合わせれば、2段階認証に対応していない接続先のシステムでも、IDaaS(Identity as a Service)側の設定によって、ログイン時に追加の認証が必ず求められる。
●「 SSO 税」で諦めざるを得なかったシステムも
ただし、SSO でカバーできないシステムが多く残っている。池袋氏によれば、新型コロナウイルス禍で SaaS の利用は急増し、HENNGE は国内の大半のシステムが SaaS 化すると見込んでいた。ところが実際には、オンプレミスのシステムやレガシー的な Web システムを使い続けざるを得ない企業がほとんどだった。
取引先から利用を求められるシステムも、SSO に対応していないことが多く、こうしたシステムでは、取引先から連携先企業に対して、ひとつの ID など、限定された数の ID・パスワードだけが提供され、それを特定のグループで共有することになる。さらに、SaaS の中には、追加料金が必要となる上位プランでなければ SSO を提供しないサービスがあり、この状況は「 SSO タックス」( SSO 税)と呼ばれることもあるという。
● パスワードマネージャーの限界
池袋氏が取材の最初で強調したのは、そもそものパスワードマネージャーの限界である。IDaaS は、ユーザー以外が接続先にアクセスしようとすると、必ず IDaaS の認証にリダイレクトされる。一方でパスワードマネージャーにはそうした制御がなく、第三者がサイトにアクセスすること自体は防げない。2 段階認証も強制できない。できることは、パスワードの保管と共有、そして代理入力の 2 つである。「パスワードマネージャーよりも IDaaS の方がセキュリティは高い」と明言した上で話を進めた。
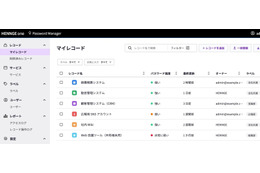
HENNGE Password Manager は、共有 ID・パスワードであっても、ブラウザ拡張機能を通じた利用状況を集約することで、ユーザー単位でのアクセス権(編集可能、読み取り専用)の制御や利用ログの可視化を可能にしている。自動保存、強力なパスワードの自動生成、保存済みのログイン情報の自動入力にも対応する。
● 信頼できるパートナーを見つけるまで
HENNGE Password Manager は米ユタ州の Passpack 社とパートナーシップを結び、同社製品をリセールする形で提供される。池袋氏は世界中のパスワードマネージャーのベンダーと協議を重ね、セキュリティ面で信頼でき、かつ日本の顧客にとって価格が合理的であるという 2 つの条件を満たす企業として、Passpack を選んだ。
セキュリティ面で重視したのは「ゼロナレッジアーキテクチャ」である。 暗号化と復号には複数の鍵が組み合わされており、一部の鍵は端末側、一部の鍵はサーバー側に分散して保存される。サーバー側の鍵だけでは復号できないため、仮に HENNGE や Passpack がハッキングされたり、内部に不正者が存在したりしても、サーバー側から平文のパスワードを取得することはできない設計だという。過去には、大手パスワードマネージャーが侵害され、保管されていたパスワードが流出した事例もある。池袋氏は、同様の事態が起きても、この設計であれば影響を受けないと語った。
製品選定において同社が特にこだわったのが、このゼロナレッジの厳密さだ。ひとくちにゼロナレッジをうたう製品であっても、詳細を確認すると、処理の過程で暗号化されていないパスワードもしくは鍵が一時的にサーバのメモリを通過するような実装が見られるケースがあるという。そうした構成では、攻撃者に鍵を取得される機会がわずかに残ると池袋氏は指摘する。
そこで、自社のエンジニアとともに、候補ベンダーからアーキテクチャの資料の提供と説明を受け、端末側で暗号化・復号処理が完結する厳密なゼロナレッジであるかの検証を行った。そこまで厳密さを求めた理由は、パスワードマネージャーにはオンラインバンキングなど、漏えいすれば直接の被害につながるパスワードも保管されるためだ。そうしたパスワードを、ベンダー側が閲覧できる可能性を残したまま預けることに抵抗を持つ顧客がいるし、何より HENNGE がそれを許容しなかった。
● 価格は他社の約半分以下
HENNGE Password Manager の提供は、IdP Pro、IdP Ultra、HENNGE One Pro、HENNGE One Ultra の 4 プランに含まれる予定である。
価格は、同社が競合優位性として挙げる点のひとつである。池袋氏によれば、他社の代表的なパスワードマネージャーは 1 ID あたり月額 1,000 円前後で、高額なため全社展開をやむなく諦める企業も少なくないという。
HENNGE Password Manager は、1 ID あたり月額 600 円の IdP Pro に含まれる。HENNGE の既存のアクセスコントロール機能の価格を基準に考えれば、そのうち HENNGE Password Manager に相当する価格差は約 200 円と説明している。
池袋氏は「しっかりした機能のパスワードマネージャーで、値段がこのぐらい合理的なところはない」と述べた。「安価」でも「リーズナブル」でもなく、あえて「合理的」と表現したところが印象に残った。そこには単なる安売りではなく、ビジネスとして持続可能でありながら、企業が全社展開できるコストの範囲でセキュリティを提供したいという考え方もにじんでいるように感じた。
● 問い合わせの約 8 割は共有アカウント
池袋氏によれば、HENNGE Password Manager への 問い合わせは、企業規模や業種を問わず、幅広い層から寄せられており、傾向は 3 つに分かれるという。
1 つ目は、共有アカウントを管理できていない企業で、これが問い合わせの約 8 割を占める。2 つ目は、他社のパスワードマネージャーを導入しているものの、価格が高く全社展開できていない企業。3 つ目は、ブラウザ標準のパスワードマネージャーを組織的な管理や共有に適さないため禁止した結果、従業員がパスワードを使い回したり、付箋に書き出すような運用が行われている企業である。
--
セキュリティの運用管理現場には「守られない正論」から生まれる問題がある。共有アカウントもそのひとつだ。HENNGE は「共有アカウントは決して推奨できない」というセキュリティ業界の規範を捨てたわけではない。しかし、「なくなるまで待つ」という選択もしなかった。
共有アカウントを積極的に推奨するわけではない。理想はあくまで個人 ID であり、SSO であることを池袋氏も明言している。それでも、現実に共有されているパスワードを「本来あってはならない」と放置するのではなく、ツール経由の利用に集約することで一定の統制と追跡性をもたらした。
その意味で HENNGE Password Manager は、理想を断念した製品ではなく、理想( SSO / 個人ID )を目指す過渡期において、現場に残るリスクを現実的に低減する製品と言えそうだ。