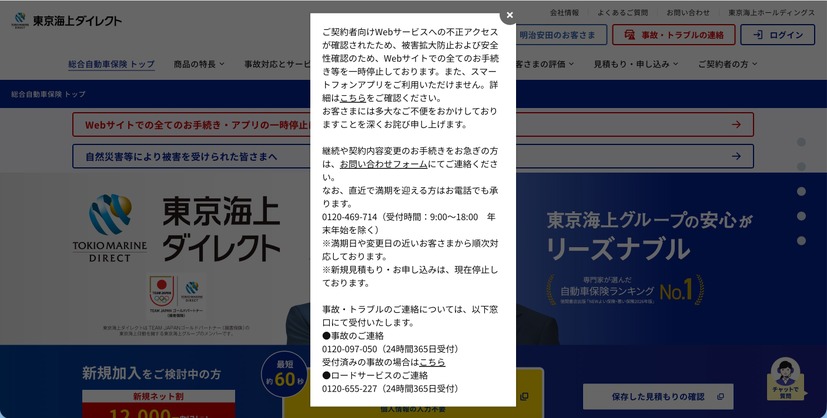
東京海上ダイレクト損害保険株式会社は11月5日、契約者向け「マイページ」等の同社Webサービスへの不正アクセスについて発表した。
これは11月4日に、「マイページ」への不審なアクセスを検知したため、該当のIPアドレスからのアクセスを遮断するなどの対策を講じるとともに、調査を行ったところ、第三者からの不正アクセスの形跡が確認され、「マイページ」等の同社Webサービス内に保存されていた契約者の個人情報の漏えいが判明したというもの。
漏えいした個人情報は下記の通り。
・対象のWebサービス
「マイページ」
東京海上ダイレクトアプリ
・対象のWebサービスに含まれている個人情報の種類
氏名、住所、生年月日、電話番号、メールアドレス等の契約者や主に車を運転する人の情報
証券番号、契約の車の情報、補償内容等の契約内容に関する情報
保険金の支払いや問い合わせに関する対応履歴に含まれる情報
・対象となるご契約等の数:74件
同社では現在、対象となる契約者等の特定と情報内容の確認を進めており、確認ができ次第、対象者に順次、個別に連絡する。
同社では、不正アクセスの経路として利用されたサービスとの接続を停止したことに伴い、現在は同社が提供する「総合自動車保険(&e)」「ドコモの自動車保険」にて、Webサイトでの全ての手続き等を一時的に停止している。
同社では、不正アクセスに対する監視体制の強化を行ったとのこと。