さくらインターネット株式会社は9月10日、8月17日に公表した同社レンタルサーバサービスの一部環境への不正アクセスについて、第三報を発表した。
同社では8月9日に、同社のレンタルサーバサービス「さくらのレンタルサーバ」のメンテナンス用サーバで異常を検知し、事実確認および影響範囲を調査した結果、下記の事象を確認していた。
・「さくらのレンタルサーバ」のサーバに対する不正アクセス
・同サーバの一部へのマルウェア設置
・さくらインターネットサービスを利用している顧客の契約情報等を管理するシステム(販売管理システム)のデータベースに対する不正アクセス
同社では不審な通信の遮断、対象環境の隔離、マルウェアの除去、認証情報の見直しやその他必要な封じ込め対応を実施し、その後、自社の専門部門と外部のサイバーセキュリティ専門機関にて、関連するサーバ、各種ログおよび設定等を対象として、侵入経路、攻撃者による活動、影響を受けた可能性があるシステムおよび情報の範囲について調査を実施している。
調査結果は下記の通り。
1.「さくらのレンタルサーバ」に関する調査結果
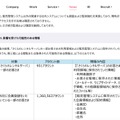
2026年8月17日の公表時点では、第三者による閲覧または取得の可能性のある対象を583アカウントとしていたが、その後の追加調査で、さらに368アカウントについても同様の可能性があることが判明し、対象となるアカウントは合計951アカウントとなった。なお、対象者には個別に連絡を行っている。
調査の過程で、「さくらのレンタルサーバ」環境に、2025年7月以降のものと考えられる不審な活動の痕跡を確認したため、本件との関連性、不正アクセスの手法および影響範囲を調査したが、継続的な侵害を示すものではないこと、情報の不正利用、その他の二次被害がないことを確認している。一方で、時間の経過に伴う記録の制約等で本件との同一性や具体的な侵入経路、顧客情報への影響を客観的に確認するには至らなかった。
2.販売管理システムに関する調査結果
販売管理システムは、「さくらのレンタルサーバ」をはじめとする同社各サービスの契約情報等を管理するシステムで、各サービスを実際に提供するための環境とは別のシステム。
調査の結果、販売管理システムに保存されていた会員情報等が第三者による閲覧または取得された可能性があることを確認している。対象となる可能性のある会員情報の総数は1,360,563アカウントで、うち30アカウントについて、ハッシュ化された会員IDのパスワード情報が閲覧された可能性を確認している。
販売管理システムに対する不正アクセスは、2023年4月以降、2026年3月までの間に発生していたことが判明している。一方で、「さくらのレンタルサーバ」に対する不正アクセスと販売管理システムに対する不正アクセスとの関連性について調査を実施したが、両事象の関連性を示す明確な根拠は確認されなかった。
3.パスワード情報に関する調査結果および対応
販売管理システムには「さくらのレンタルサーバ」の一部における初期サーバパスワードおよび「さくらのVPS」の一部における管理者初期パスワードが保存されていた。
「さくらのレンタルサーバ」では、影響を受けた可能性のあるサーバパスワードが現在も利用されていることが確認できた契約について、顧客のアカウント保護と第三者による不正利用防止のため、同社でサーバパスワードを変更し、対象となる顧客に個別に案内している。
当該情報が保存されていた「さくらのVPS」を契約していた顧客には個別に案内し、現在も契約時に発行された初期パスワードを利用している場合は、パスワードを変更するよう依頼している。
なお、これらのパスワードは、2.に記載のあった30アカウントのハッシュ化された会員IDのパスワード情報とは異なり、ハッシュ化されていない。顧客が初期パスワードから変更した後のパスワードは、販売管理システムには保存していない。
4.その他のサービス提供環境および社内システムに関する調査結果
「さくらのレンタルサーバ」を除くサービス提供環境について、不正アクセスを示す兆候は確認されなかった。なお、販売管理システム以外の関連する社内システムについても調査と監視強化を実施しており、現時点で不正アクセスを示す兆候は確認されていない。
影響を受けた可能性のある情報は下記の通り。
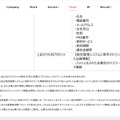
・「さくらのレンタルサーバ」の一部顧客:951アカウント
さくらのレンタルサーバの顧客利用領域に保存されていた情報(利用者識別子、顧客環境に保存された情報(メールデータ、ウェブサイトデータ、ログ情報等))
・さくらインターネットに会員登録している一部顧客:1,360,563アカウント(「さくらのレンタルサーバ」顧客情報を含む)
販売管理システムに保存されていた会員情報および契約情報(会員ID、会社名、部署名、住所、氏名、電話番号、メールアドレス、生年月日、性別、FAX番号、契約サービス、契約期間、請求金額等)。うち30アカウントはハッシュ化された会員IDのパスワード情報。
同社によると、データが外部へ持ち出されたことを裏付ける明確な事実は確認されておらず、本件に起因する情報の不正利用や二次被害も現時点で確認されていない。
同社では下記の再発防止策を実施するとともに、さらなる対策を順次進めるとのこと。
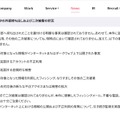
1.実施済みの再発防止策
・管理者権限およびアクセス権限の総点検と厳格化
・重要システムへの接続経路の見直しおよび通信制限の強化
・認証方式および認証情報の管理方法の見直し
・EDRの導入範囲の拡大などによる監視の強化
・管理用サーバーに対するセキュリティ設定の強化
2.今後実施する施策
・管理環境および社内システム、サービス提供環境に対する多層的なアクセス制御の強化
・不正アクセスの早期検知を目的とした監視対象および検知機能の拡充
・セキュリティに関するログの取得範囲、保管期間および分析体制の見直し
・「さくらのレンタルサーバ」の全サーバの再構築によるクリーンナップ
・定期的な外部監査および第三者評価の実施
・継続的なセキュリティ教育およびインシデント対応訓練の強化
・経営層を含む情報セキュリティガバナンスおよび報告体制の強化