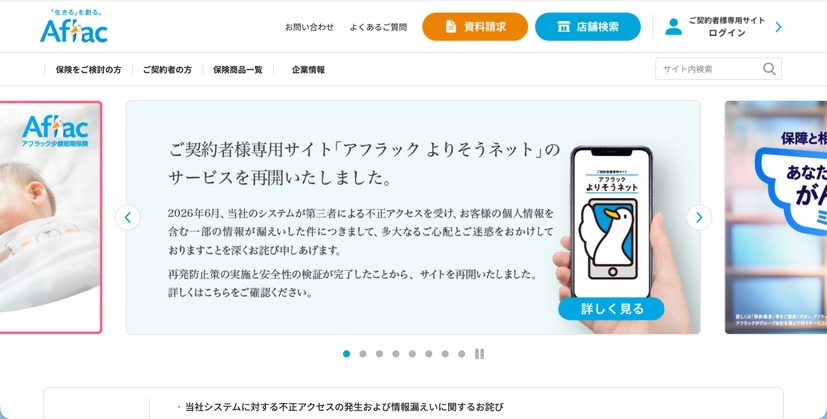
アフラック生命保険株式会社は10月1日、6月30日に公表した同社システムへの不正アクセスについて、FAQを更新した。
同社では、同社の契約者専用サイト「アフラック よりそうネット」などのシステムに第三者から不正アクセスがあり、顧客や代理店の個人情報を含む一部の情報が不正に閲覧され、漏えいしたことが6月25日に判明していた。
FAQによると、「アフラック よりそうネット」のシステムにて、今回の攻撃で使われたアクセスとデータ照会の手口に対する制御が不十分であったことが原因としており、当該システムでは、不正アクセスを検知・遮断する機能を備えていたが、今回のアクセスの形式が通常の利用時と同様であったことから、不正アクセスとして直ちに検知することができず、また、短時間に大量のデータ照会があった場合に監視・制御する機能の不足も確認されたという。
同社では、システム設計時のセキュリティレビューやシステムリリース前の侵入テストを実施していたが、今回の攻撃で使われた手口に関するリスクを想定できていなかった。
漏えいした顧客関連の個人情報は約440万人で、うち漏えいした項目に保険料振替口座情報が含まれる顧客は約22万人。
なお同社では、一部を除き「アフラック よりそうネット」のサービスを9月28日に再開している。