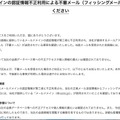
株式会社ピーシーデポコーポレーションは9月11日、メールドメインの認証情報の不正利用による不審メールの送信について発表した。
これは同社が提供しているメールドメインの認証情報が第三者に不正利用され、同社の正規メール送信環境からフィッシングメールが不正に送信されたというもの。送信元には、同社が提供しているメールドメイン(@ozzio.jp)が使用されたことを確認している。
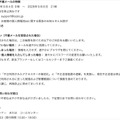
不審メールは2026年9月4日午前9時から9月8日午後9時にかけて、「support@ozzio.jp」のアドレスから「【重要】お客様の個人情報流出に関する緊急のお知らせとお詫び」の件名(例)で約1,800通送信されている。
同社では不審メールを受信した場合は、二次被害を防ぐため下記の対応を呼びかけている。
・リンク等を開いていない場合:メールを速やかに削除
・リンクを開いてしまった場合:情報を入力せず、速やかにブラウザを閉じる
・ID・パスワード・個人情報を入力してしまった場合:速やかにパスワードを変更
なお、現時点で同社の会員データベース等への不正アクセスや個人情報の漏えいは確認されていない。また、今回不正利用された認証情報はメール送信に特化したもので、同社の会員情報を閲覧する権限は有していない。
同社では事象検知後に、不正利用されたアクセスキーの無効化と不正送信経路の遮断を実施しており、不正送信は停止している。
同社では現在、認証情報が不正利用されるに至った経路と影響範囲について調査を進めている。
同社では今後、必要な対策を講じ再発防止に努めるとのこと。