ホテル白菊が利用する宿泊予約・販売管理システムに不正アクセス、フィッシングメール送信を確認 | ScanNetSecurity
2026.09.25(金)

ホテル白菊が利用する宿泊予約・販売管理システムに不正アクセス、フィッシングメール送信を確認

 つるみ観光株式会社は8月27日、4月10日に公表した同社が運営するホテル白菊が利用する宿泊予約・販売管理システムへの不正アクセスの可能性について、調査結果を発表した。

インシデント・事故
トップページ
  • トップページ
  • リリース(【最終報告】 宿泊予約・販売管理システムへの不正アクセスに関する調査結果とお詫び)
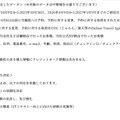
  • リリース(本事案により流出したデータ)
  • リリース(お客さまへのお願い)

 つるみ観光株式会社は8月27日、4月10日に公表した同社が運営するホテル白菊が利用する宿泊予約・販売管理システムへの不正アクセスの可能性について、調査結果を発表した。

 ホテル白菊では、同館の名称やロゴを不正に使用し、「宿泊予約がキャンセルされた」という内容のフィッシングメール(英語表記)が、一部顧客に送信されている事実を確認したため、管轄の別府警察署に相談・報告を行い、捜査への協力と詳細な状況調査を進めるとともに、外部の専門機関とも連携し、セキュリティの抜本的な強化と再発防止に向けた対策を講じていた。

《ScanNetSecurity》

関連記事

「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×