CISO の講演や対談などをいくつか取材していて何度もくり返し聞いた話だが、何か大きなサイバーセキュリティインシデントが世間を騒がせた時、社長から「ウチは大丈夫か?」と尋ねられることがあるのだという。
これってイヤな言葉じゃないですか? なんだか思いやりがないというか。そもそも「ウチ」が何を指すかも曖昧ですよね? 社長の体面?
そんな風に ChatGPT に水を向けてみたところ、いつもの調子で饒舌に語り出してくれた。ヤツによれば「ウチは大丈夫か?」は、そもそも質問として成立すらしていないのだと断言すらした。
なぜなら、セキュリティ担当者は「大丈夫です」とも「大丈夫ではありません」とも答えにくいからだ。前者なら後日インシデントが発生した際に「大丈夫と言ったじゃないか!」となり、後者なら「では今日まで何をやっていたのか!」と、まさに前門の虎 後門の狼。人の上に立つ者が口にする言葉とは到底思えない。
命名「ウチは大丈夫かハラスメント」(半紙に筆で描かれた書の気分で読んでみてください)
また、この言葉が発せられるタイミングにも問題がある。普段はセキュリティ投資やリスク説明に大した関心を示してこなかった経営層が、これまで自分がセキュリティ投資やリスク説明に大した関心を示してこなかったからこそニュースを見て怯えて「ウチは大丈夫か?」と尋ねる、おおむねこういうトホホな経路をたどるのだが、そのとき現場は、自分たちがこれまで積み重ねてきた対策や運用がこの無神経な質問によって、一瞬でゼロにリセットされたような無力感が生じる、と当事者心理にまでヤツは迫っていた。
さらにこの問いは「確認ではなく免責の儀式」であるとまで評していた。経営層が本当に知りたいのは技術的なリスクの詳細などではなく「現場から万全であるという報告を受けていた」「取締役としての義務を果たしていた」と言える安心感、免罪符を得たいだけなのだという。
その上で ChatGPT は、この“五文字”が現場の神経を逆撫でする理由について、セキュリティを「インシデントや侵害が起きるか起きないか」をゼロイチの事象と考える立場と、「侵入を前提としてリスクを継続的に管理する営み」として捉える立場が正面衝突しているからではないか、と総括していた。
ちなみに「ウチは大丈夫か?」は誰がどう見ても五文字ではなく、七文字あるいは八文字なのだが、たとえそこが間違っていたとしても、日頃取材や記事執筆をする身として何か「言ってくれた」感が多少なりともあるやりとりだったので、こうして書いた。
とはいえ「大丈夫/大丈夫ではない」という雑な二択の言葉の暴力ではなく、もっと生産的な問い、例を挙げるなら、
・当社が今最も警戒している脅威は何か
・発生確率が最も高い攻撃シナリオは何か
・積まれてい発生した場合の影響はどの程度か
・現在の対策状況
・追加投資が必要な領域はどこか
といった会話が成立するには、いったいどんな活動を日頃から行えばいいのか? これは相当な難題であり、ひとつの正解があるものではないだろう。
今回編集部は、株式会社スリーシェイクが提供するセキュリティプラットフォーム「Securify(セキュリファイ)」の導入事例として、ユナイテッド・スーパーマーケット・ホールディングス株式会社(U.S.M.H)のデジタル本部を取材する機会を得た。
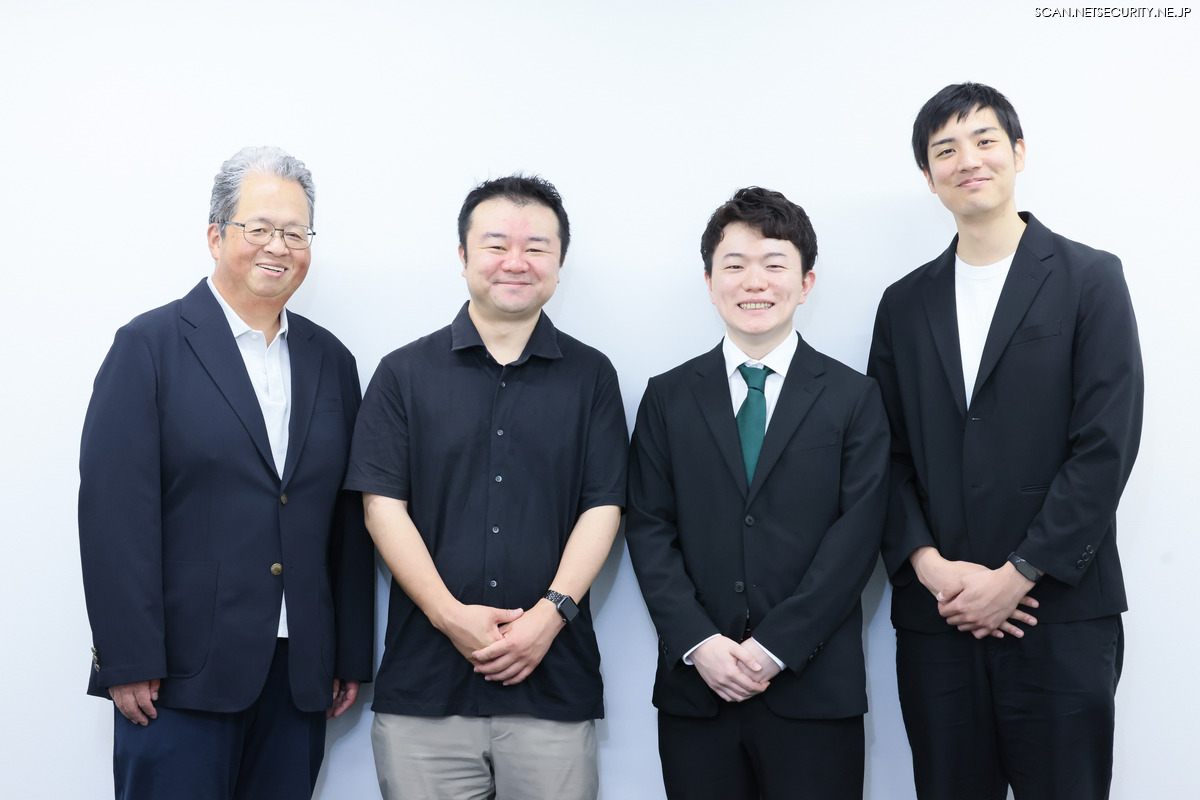
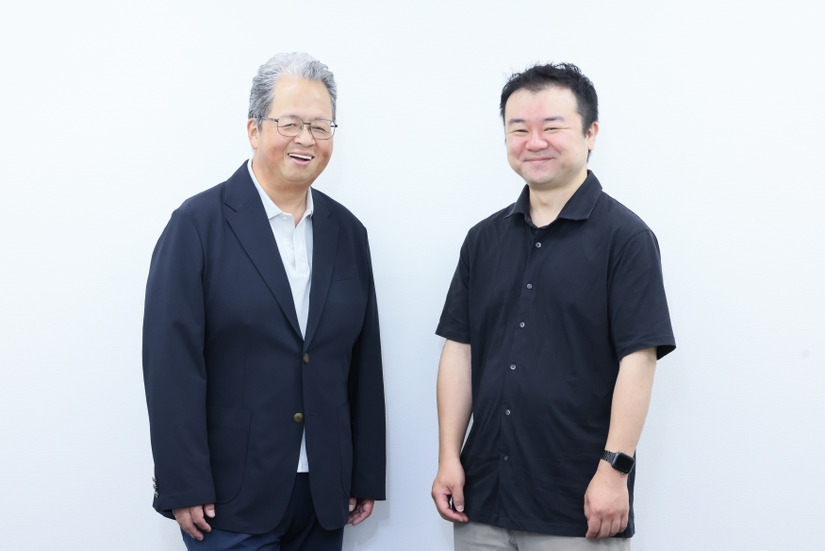
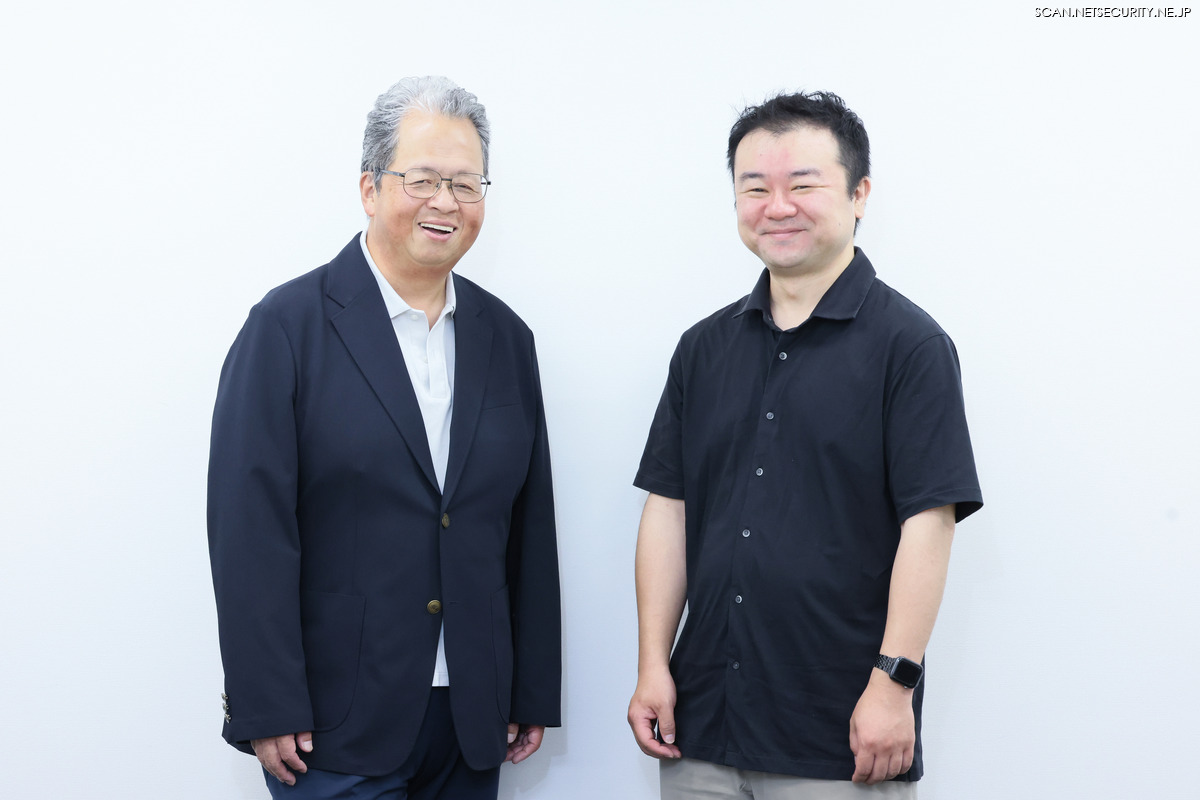
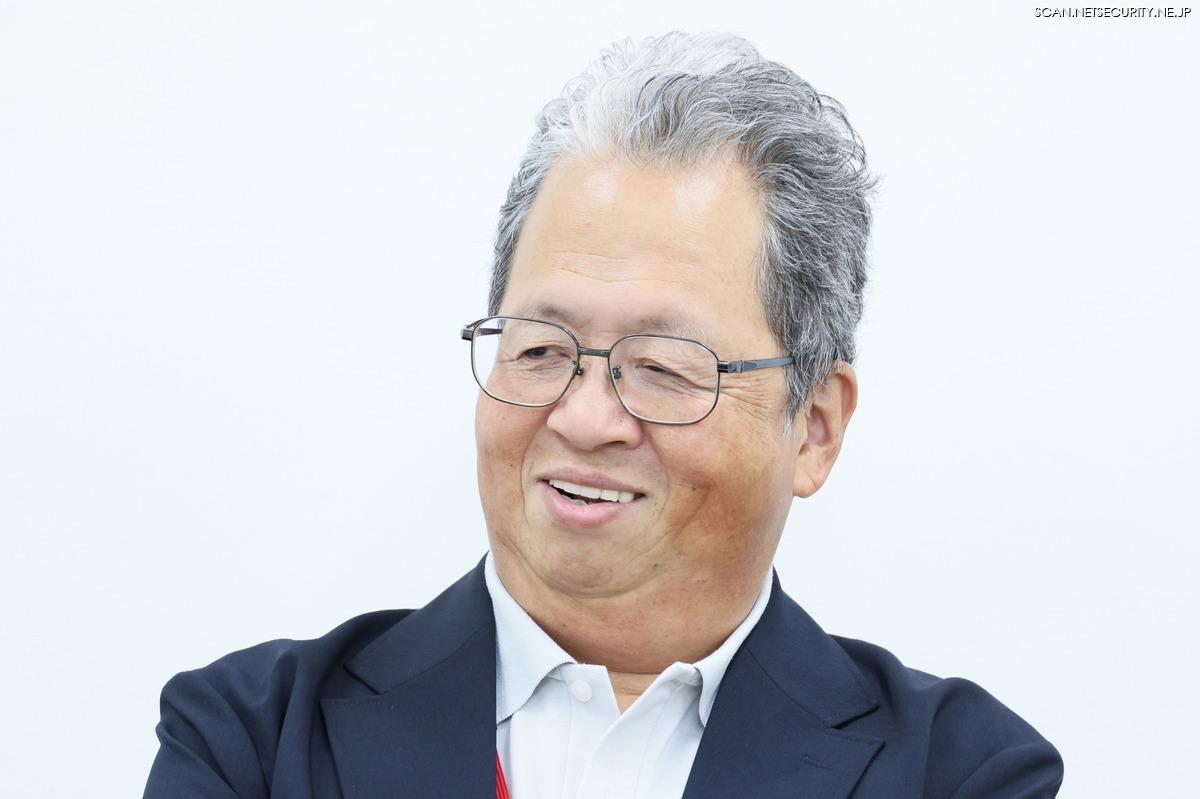
U.S.M.H デジタル本部 エンジニアリング部 部長 谷口 進 氏(写真左)と、同部の EA 統制グループ マネージャー 新川 太陽 氏(写真右)へのインタビューの中で、冒頭で挙げたものとは真逆の「建設的コミュニケーション」が生まれる前提となる、リスク情報の共有に関する超絶冴えたアイデアが示されていて、長らく記者が心に留めていた「難題」を解決する案がひとつ示されたような気すらしたから、いい取材になったと思っている。
● 関東圏の食品スーパー事業を支えるデジタル基盤
U.S.M.H は、イオングループ傘下において関東圏の食品スーパーマーケット事業の中核を担う持株会社だ。関東圏在住なら誰もが知る「マルエツ」「カスミ」「いなげや」「イオンフードスタイル( 2025 年 4 月にマックスバリュ関東から改称)」複数屋号でスーパーを展開しており、商品発注から在庫管理、店舗運営に至るまで、IT はグループの事業運営に不可欠な基盤となっている。
デジタル活用の面では、現在 U.S.M.H はクラウドデータウェアハウス「Snowflake」を軸としたデータ統合基盤の構築を進めている。これまでシステム基盤が各社で異なっていたために困難だった、異なる屋号の店舗間での横断的な販売実績の比較・分析を可能にする取り組みだ。言うは易く行うは難し(かたし)の典型例のようなプロジェクトだが、本部スタッフのみならず、店舗スタッフがリアルタイムに近い形で自店の状況を把握・活用できる環境の構築が当面の目標とされている。
なお、今回取材に応じたエンジニアリング部は 2025 年 3 月に新設されたばかりの部署だ。それまでの U.S.M.H デジタル本部には、アプリケーション開発や各事業会社の IT 部門員は存在したものの、インフラやプラットフォームを横断的に管理するエンジニアリング組織が存在しなかった。エンジニアリング部の設立は、こうした構造的な空白を埋めることを目的としている。
●「 4 社バラバラ」のセキュリティ体制、そして外部公開資産の"空白"
U.S.M.H のセキュリティ体制は、傘下 4 社のそれぞれ固有の IT 資産とセキュリティ体制を保持しており、統合後も対策の内容・水準の点で、各社間に大きなバラつきが残っていた。各社が採用してきたのは、ファイアウォールと IPS を中心とした境界型防御であり、谷口氏はそれを「内側に入られたら何もわからない世界観」と表現した。
EDR の導入、Web サイトの脆弱性診断、ネットワーク境界のファイアウォール整備といった従来型対策はひと通り実施されてはいた。しかし、クラウドや SaaS の利用拡大、さらには生成 AI の普及により、それだけでは不十分という認識がここ数年で急速に高まっていたという。
課題の中で最も深刻だったのが、外部公開資産の全体像を把握できていないという点だ。長年の事業運営の中で積み上がったサブドメインや IP アドレスを含め、何に使われているのか判然としないものが存在する実態があった。把握できていないものは診断もできず、管理もできない。これが出発点となる問題意識だった。
脆弱性診断についても同様の構造的課題があった。外部ベンダーへの依頼はコストが嵩み、自社ツールで診断しても、結果の追跡や各部門への共有、改善状況のステータス管理が困難だった。
「診断結果を PDF で各部門に渡しても、それが改善されたかどうかの管理がスプレッドシートではとてもできなかった」新川氏は当時をこう振り返った。
●「手軽に始められること」と「思想への共感」が選定の決め手
セキュリティプラットフォーム Securify との出会いは SNS で目にした広告がきっかけだったという。谷口氏はかねてより、Nmap などのオープンソースツールを組み合わせて自社の外部公開資産を調査していた。「コマンドラインを使えない現業部門の担当者でも利用できるサービスを探していた」という。
Securify 選定における決め手は以下の二点に集約される。
一つは「手軽に始められる」コスト感と導入容易性だ。Securify は、脆弱性診断・ASM(外部公開資産管理)・SBOM・CSPM といった機能を統合的に備えながらも、現実的なコストで導入できる点が評価された。高機能な海外製品も選択肢に挙がった、導入に多大な工数と経営判断を要するものがほとんどであり、少数精鋭のチームが即座に運用開始できるサービスではなかった。「外部公開資産を継続的に把握・管理できる」という条件を満たすツールとして、Securify が浮かび上がった。
決め手の二つめは、株式会社スリーシェイクが持つ SRE(Site Reliability Engineering)思想との親和性だ。谷口氏は、大規模な内製化の成功等で知られるイオンスマートテクノロジー株式会社に在籍していた時代から、SRE とオブザーバビリティ(可観測性)の概念に親しんでおり、「セキュリティも見えることが出発点」という認識を持っていた。スリーシェイクが SRE を出自とする企業であることは、Securify の設計思想への信頼性を裏付けるものとして受け止めたという。
● 情報システム部門を超えた「プラットフォームの民主化」
U.S.M.H における Securify の運用において最も特徴的な点の一つは、ツールがもたらすセキュリティ情報を、情報システム部門だけに閉じず、現業部門の担当者と直接共有する体制を構築したことだ。新川氏はこれを「U.S.M.H が持つプラットフォームの民主化というテーマ」と表現する。
Securify の管理画面では、組織やプロジェクト単位でユーザーとそれに紐付く閲覧権限を細かく設定することができる。同社では広報部門、開発部門、商品系・人事系の各担当チームにそれぞれ Securify のアカウントを付与し、各部門の担当者が自身の管理するシステムのセキュリティ状況を直接自分の目で確認・管理できる運用とした。
どんなセキュリティ製品にもダッシュボードがあるが、Securify の強みは、かつて本誌編集長の上野宣が「ビビるほど簡単」と評したその圧倒的な UI の優位性=わかりやすさにある。Securify だからこそできたことかもしれない。
従来は脆弱性診断の結果を PDF で送付していたものが「管理画面の URL をそのまま渡せばよい」形に変わり、部門間のコミュニケーションコストは大幅に削減された。改善対応のステータスも同じ画面上で一元管理することができる。
ツールの導入と並行して、谷口氏が注力したのが社内の規定や基準の整備だ。ぬかりない動きである。Securify 導入のタイミングで「情報資産管理規定」を策定し、IP アドレスやドメインを含む外部公開資産をも「情報資産」と明確に定義した上で、「外部公開資産管理基準」を別途策定し、経営会議での承認を得た。
この取り組みは、セキュリティを IT 部門固有の問題から、会社全体として認識・管理すべき経営課題へと位置づけし直すことを意図したものだ。
検知された脆弱性とビジネスサービスを紐づけた優先度付けの実現も、谷口氏が Securify を評価するポイントの一つだ。検出されるアラートのすべてに等しく対応することは現実的ではなく、インフラとビジネスサービスの重要度を照合した上で対応優先度を判断する必要がある。「コーポレートサイトの脆弱性と基幹業務システムに影響する脆弱性では、対応の緊急度がまったく異なる。その判断をできるようにすることが、取り組みの核心」と谷口氏は語る。
ガバナンスの観点では、谷口氏は「人の意識に頼るセキュリティ対策には限界がある」という立場を明確にする。不審メールへのクリックといったヒューマンエラーは意識向上だけでは防ぎきれない。重要なのは、ミスが起きにくい「ガードレール」をシステムとして整備することであり、問題発生時に個人を責めるのではなく、それを引き起こした仕組みの側の問題として改善する文化を組織に根付かせることだという。
●「翌日には修正」~ 手厚いサポートへの高い評価
Securify のサポート体制を新川氏は高く評価している。U.S.M.H はスリーシェイクのメンバーを Teams にゲストとして招待しており、日常的な利用上の質問から機能要望、不具合報告まで、専用チャネルで直接コミュニケーションが取れる体制となっている。
ある機能の不具合を報告した際には、翌日には原因が特定され、その日のうちに修正対応がなされたという。「Securify はまだ成長途上のプロダクトだという印象はあるが、それゆえにこちらの声が製品に反映されやすい環境がある」と新川氏は述べ「大変満足している」と総括した。取材していて U.S.M.H は「 Securify を育てている」という意識を持っていると感じた。言葉にすると妙な感じだが、伸び代への期待が満足感につながっている。
スリーシェイク側は、顧客ごとに営業とサポートチームを配置し、不具合への優先対応と機能改善要望の製品への反映を継続的に行っている。また、さくらのクラウド、Oracle Cloud Infrastructure などのクラウドサービスとの連携対応を拡充しており、顧客の利用環境の多様化への対応を強化している。
● 今後の展望 ~「社長室のモニター」構想
今後 Securify にどんな機能追加や成長を期待するか、との問いに新川氏は「日々のインシデント情報との統合」を期待として挙げた。
マルウェア対策ソフトのアラートや、ファイアウォールの侵入ログといった動的なセキュリティイベントを Securify に取り込み、静的な脆弱性情報と組み合わせてひとつのダッシュボードで一元的に把握できれば、「セキュリティ構成管理」「日々の監視状況」「リスクの業務への影響度」という三つの軸を統合したリスク管理が現実のものになる。「そうなったら手放せないツールになる」と新川氏は嬉しそうに語った。
谷口氏に同じ質問をすると、驚いたことだが一歩先の斜め上の未来を描いていた。それは、広報部門も開発部門も商品担当チームも、それぞれが自分たちに関わるセキュリティ情報を自分の目で確認できる現在の体制、その延長線上にある構想として、Securify のダッシュボードをさらにシンプルに進化させ、社長がひと目で理解できるレベルにすることだという。社長に Securify のログイン ID を振り出して権限を付与し、専用のダッシュボードを見ることができるようにしたいという。
最終的には、社長室の壁に設置した巨大モニターに、経営層向け情報を整理した Securify の画面を常時表示させ、株価や売上動向と並ぶ重要な経営指標の一つとして、会社のセキュリティ状況をリアルタイムに把握できる。これが、谷口氏が Securify に期待する到達点である。
この構想が実現した世界では、経営層はセキュリティの現状を日常的に把握することができる。何か世間を騒がすインシデントが起きたとき、経営層が発する言葉はおそらく「ウチは大丈夫か?」ではなくなることだろう。日頃から数値とともにリスクの状態を把握しているならば、「現在の優先対応事項は何か」「このリスクへの対処にどれだけの追加リソースが必要か」といった、より具体的で建設的な問いが自然と生まれるはずだ。
セキュリティをゼロイチの安心感で問う文化から、継続的なリスク管理として経営の俎上に載せる文化へ。谷口氏が描くのはその転換であり、Securify はその転換を支える可視化の基盤になり得ると期待し、信頼を寄せているように思えた。