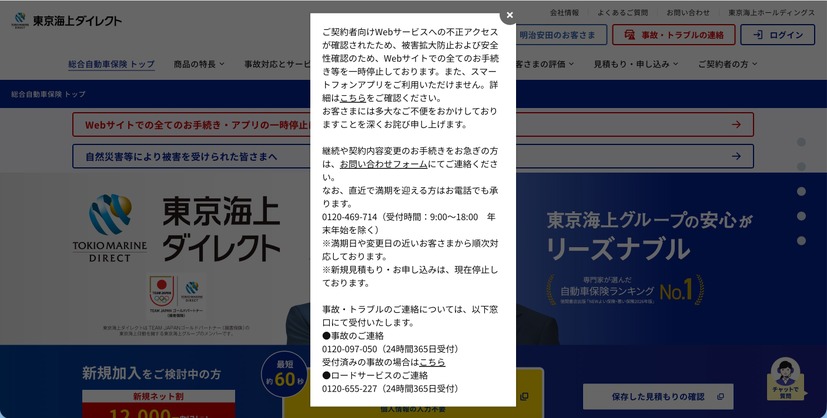
東京海上ダイレクト損害保険株式会社は11月5日、契約者向け「マイページ」等の同社Webサービスへの不正アクセスについて発表した。
これは11月4日に、「マイページ」への不審なアクセスを検知したため、該当のIPアドレスからのアクセスを遮断するなどの対策を講じるとともに、調査を行ったところ、第三者からの不正アクセスの形跡が確認され、「マイページ」等の同社Webサービス内に保存されていた契約者の個人情報の漏えいが判明したというもの。
漏えいした個人情報は下記の通り。

東京海上ダイレクト損害保険株式会社は11月5日、契約者向け「マイページ」等の同社Webサービスへの不正アクセスについて発表した。
東京海上ダイレクト損害保険株式会社は11月5日、契約者向け「マイページ」等の同社Webサービスへの不正アクセスについて発表した。
これは11月4日に、「マイページ」への不審なアクセスを検知したため、該当のIPアドレスからのアクセスを遮断するなどの対策を講じるとともに、調査を行ったところ、第三者からの不正アクセスの形跡が確認され、「マイページ」等の同社Webサービス内に保存されていた契約者の個人情報の漏えいが判明したというもの。
漏えいした個人情報は下記の通り。