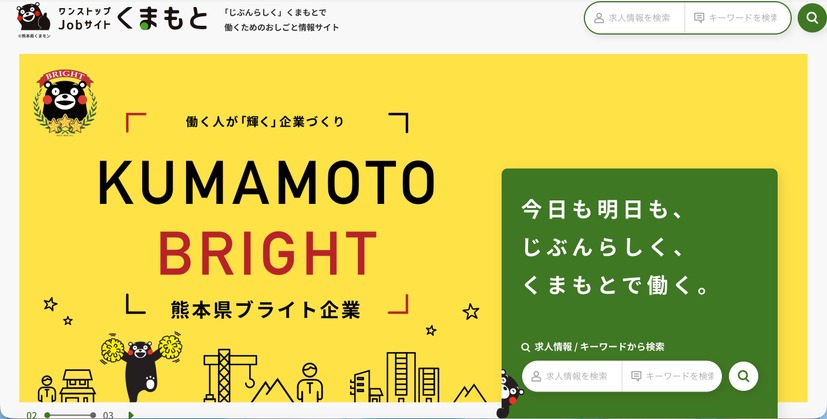
熊本県は9月9日、同県が運営する「ワンストップジョブサイトくまもと」への不正アクセスについて発表した。
これは「ワンストップジョブサイトくまもと」に外部から不正アクセスがあり、一部内容が改ざんされたというもの。当該サイトの利用登録画面で会員規約の同意ボタンをクリックすると、「ウイルスが検出された」等の偽の警告で不安を煽り、有料アプリのインストールへ誘導する「フェイクアラート(偽の警告広告)」が表示される状態となっていたという。
同事象の発生期間は9月1日午前3時34分から9月3日午前9時49分で、iOS端末(iPhone)のみで確認されている。
同県では原因を特定し、改ざん箇所の復旧作業とセキュリティ対策を完了している。
なお、今回の不正アクセスによる個人情報等の漏えいは確認されていない。
同県では今後、システム監視体制の更なる強化と再発防止に努めるとのこと。