株式会社ファイブフォックスは9月8日、7月14日に公表した同社でのランサムウェア感染の可能性について、第二報を発表した。
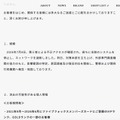
同社グループでは7月8日に、通常のセキュリティ調査の過程で同社サーバの一部がランサムウェアに感染している可能性を確認しており、同日中に対策本部を立ち上げ、外部専門調査機関の協力のもとで影響範囲の特定と原因調査及び復旧対応を進めていた。
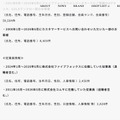
調査の結果、流出した可能性があるのは下記の情報。
・顧客情報
2021年9月~2026年6月にファイブフォックスメンバーズカードに登録のVIPランク、GOLDランクの一部の顧客:59,504件
項目:氏名、住所、電話番号、生年月日、性別、登録店舗、会員ランク、会員番号
2008年1月~2026年6月にカスタマーサービスへ問い合わせした一部顧客:8,403件
項目:氏名、住所、電話番号
・従業員情報
2024年1月~2026年6月に株式会社ファイブフォックスに在籍していた従業員(退職者含む):2,450件
項目:氏名、住所、電話番号、生年月日、性別、人事情報
2011年10月~2026年3月に株式会社コムサに在籍していた従業員(退職者含む):2,828件
項目:氏名、住所、電話番号、生年月日、性別、口座情報、人事情報等
なお同社では、クレジットカードやマイナンバー情報は当該システムで取得しておらず、流出の可能性がある情報には含まれない。
同社では対象者に順次、封書で個別に通知する。
同社では現在、不正アクセスの影響を受けた環境は停止し、必要な安全対策を講じた新しい環境で顧客情報を管理している。
同社では引き続き、情報管理とセキュリティ対策の徹底に努めるとのこと。