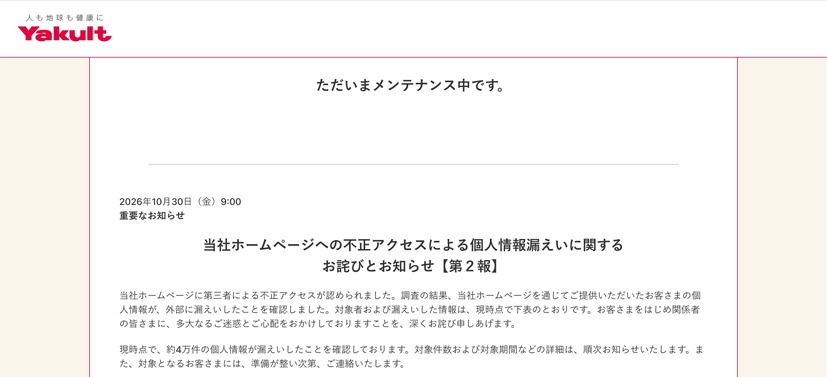
株式会社ヤクルト本社は10月30日、同社ホームページへの不正アクセスについて発表した。
これは10月26日に、同社ホームページへの不正アクセスを確認したというもので、その後の調査で、同社が保有する顧客情報の一部が外部に漏えいしたことが判明している。
漏えいした個人情報は約4万件で、その内容は下記の通り。
1.ヤクルト本社ホームページのメール問い合わせフォームから問い合わせした顧客
氏名、性別、年齢層、住所、電話番号、メールアドレス、問い合わせ内容
2.ヤクルト本社ホームページの給食サイト「たのしい給食」に会員登録している顧客
氏名、業態、勤務先、所属部署または受託会社、勤務先住所、勤務先電話番号、メールアドレス、登録パスワード(暗号化されたパスワード)、知ったきっかけ(任意)、興味がある商品(任意)、登録理由(任意)
3.ヤクルト本社ホームページの報道関係者向け問い合わせフォームから問い合わせした人
氏名、職業、メディア種類、媒体名、会社名・組織名、部署名(任意)、役職名(任意)、会社住所、電話番号、メールアドレス、問い合わせ内容
4.上記1.および3.の問い合わせに対応したヤクルト本社社員
氏名
同社では10月26日に、被害拡大防止のため同社ホームページの機能を停止し、現在も詳細な調査を進めているとのこと。