内閣官房国家サイバー統括室(NCO)は 10 月 26 日 (月)、資料「サイバー攻撃による情報漏えい等について」を公表した。サイバー攻撃による情報漏えい事案は 2026 年に大幅に増加しており、100 万件以上の大規模事案数も大きく増加しているという。
同資料によると、漏えい事案は業種別では情報通信以外にも広がっており、このうち Web システム関連の案件は 10 月に入り急増した。攻撃対象は従来の EC サイト以外にも広がり、ランサムウェア攻撃も高い水準で継続して発生している。
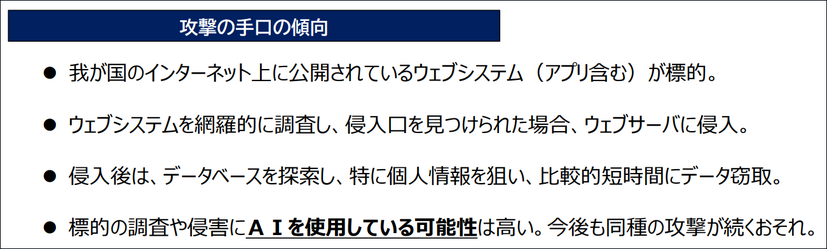
攻撃の手口としては、国内のインターネット上に公開されているウェブシステム(アプリを含む)が標的となっている。攻撃者はウェブシステムを網羅的に調査し、侵入口を見つけた場合はウェブサーバに侵入、侵入後はデータベースを探索し、特に個人情報を狙って比較的短時間でデータを窃取している。同室は、標的の調査や侵害に AI を使用している可能性が高く、今後も同種の攻撃が続くおそれがあるとしている。
政府の対応としては、10 月 6 日 (火) に古川大臣が閣議後会見で個人情報漏えいによる 2 次被害防止を国民に呼びかけ、10 月 8 日 (木) には関係省庁会議を開催し、事案情報の国家サイバー統括室への集約や、各省庁による所管業界への注意喚起などを要請した。10 月 9 日 (金) には個人情報取扱事業者等に向けて、ウェブシステムの適切な管理、サプライチェーンを通じた侵害への対策、データの適切な管理の 3 点について注意喚起を発出している。
個人に対しては、2 次被害防止に向けて至急実施すべき事項として、パスワードを使い回さないこと、多要素認証を利用すること、不審なメールや SMS に注意することを挙げている。
このほか警察庁、個人情報保護委員会、金融庁、総務省、経済産業省、国土交通省も情報提供要請や注意喚起を発出しており、警察庁と金融庁は本人確認の徹底などの 2 次被害対策も盛り込んでいる。