
JAL 委託先 Amadeus社に不正アクセス、予約情報の一部が外部から参照された形跡 | ScanNetSecurity
2026.11.11(水)

JAL 委託先 Amadeus社に不正アクセス、予約情報の一部が外部から参照された形跡

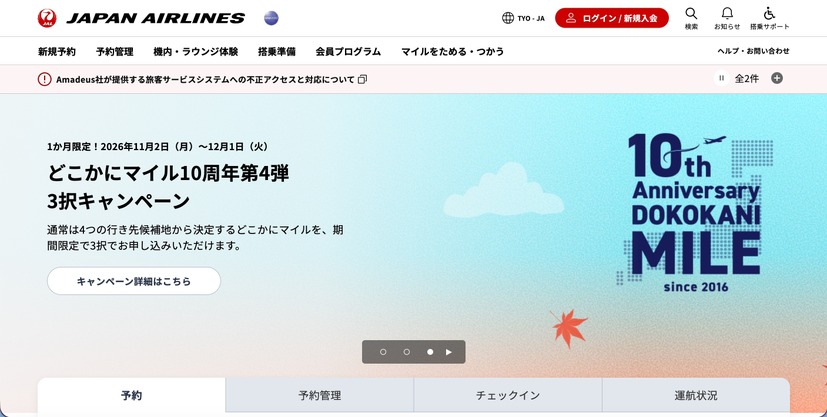
 日本航空株式会社(JAL)は10月30日、Amadeus社が提供する旅客サービスシステムへの不正アクセスについて発表した。

インシデント・事故
トップページ
  • トップページ
  • リリース(Amadeus社が提供する旅客サービスシステムへの不正アクセスと対応について)
  • リリース(対応)

 日本航空株式会社(JAL)は10月30日、Amadeus社が提供する旅客サービスシステムへの不正アクセスについて発表した。

 これは日本航空・日本トランスオーシャン航空の予約・発券と搭乗手続きなどを統合的に処理する旅客サービスシステムの委託先であるAmadeus IT Group, S.A.社(Amadeus社)から、同社システムへの不正アクセスによって顧客の予約情報の一部が外部から参照された形跡があった旨の報告を10月23日に受けたというもの。

 対象となるのは、2023年8月10日から9月23日の日本航空・日本トランスオーシャン航空便名の予約記録の一部 約92,000名分で、人数と参照された形跡がある項目は下記の通り。

約90,000名:予約番号、氏名、搭乗日、搭乗区間、搭乗クラス
約2,000名:上記に加えメールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号など

 JALでは、対象の顧客にメールにて連絡を行っている。

 なお、Amadeus社では既に、必要なセキュリティ対策を完了しており、現時点で当該情報が不正に使用された事実は確認されていないとのこと。
《ScanNetSecurity》

関連記事

「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×
