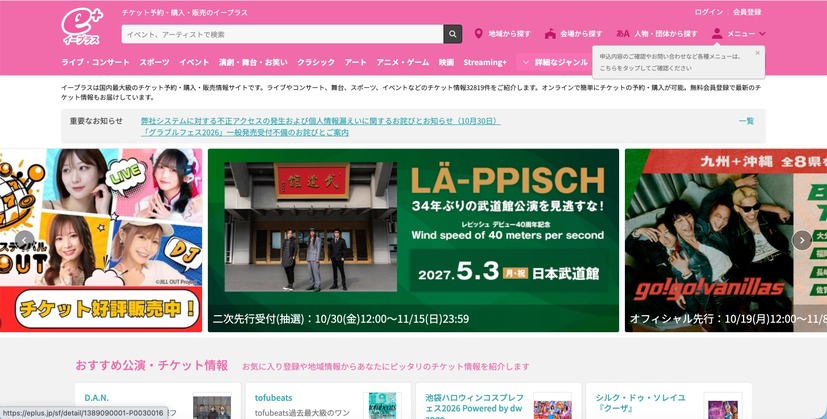
株式会社イープラスは10月30日、同社が提供するフェス専用アプリの管理システムへの不正アクセスについて発表した。
これは10月11日に、同社が音楽フェス「ポルノ超特急2021」専用として提供したアプリにて、前方指定観覧エリアの申込み情報を管理するシステムへの不正アクセスが発生したというもの。
同社で調査した結果、同システム内に保管されていた顧客の個人情報がダウンロードされ、外部流出したことを10月13日に確認している。
漏えいしたのは、2021年12月17日から19日に開催された音楽フェス「ポルノ超特急2021」に関して、「FESアプリ」の管理システムに保管されていた3,571件の個人情報(前方指定観覧エリア申込み時に登録のあった氏名、電話番号、メールアドレスを含む情報)。
同社では対象となる顧客に対し、事態の経緯と謝罪、今後の対応について、個別に案内のメールを送信している。
同社によると、「FESアプリ」の管理システムに対し、第三者が管理画面への総当たり攻撃を行い、侵入したことが原因であるとし、不正侵入を未然に防ぐための対策が不十分であったことが最大の要因であるとしている。
同社では被害拡大を防ぐため、当該管理システム内に保管されていた個人情報を全件削除するとともに、外部からのアクセスを制限する措置を講じている。
同社では9月に発生した不正アクセスによる個人情報漏えいを受け、全システムの総点検とセキュリティ体制の強化を進めていたが、そのさなかに再び不正アクセスによる個人情報漏えいが発生したことを、重く受け止めているという。
同社では、経営トップ主導による「危機管理委員会」を中心に、全社横断で個人情報管理の徹底を図るとともに、アクセス・閲覧権限の見直しと多要素認証などの実装を進め、さらに早期に攻撃を検知する仕組みの導入や、複数の脆弱性検査の実施などを通じ、再発防止に努めるとのこと。