不正アクセスでチケット購入サービス「GETTIIS」会員情報が外部流出 | ScanNetSecurity
2026.11.08(日)

不正アクセスでチケット購入サービス「GETTIIS」会員情報が外部流出

 株式会社リンクステーションは10月20日、不正アクセスによる「GETTIIS」会員情報の漏えいについて、第2報を発表した。

インシデント・事故
トップページ
  • トップページ
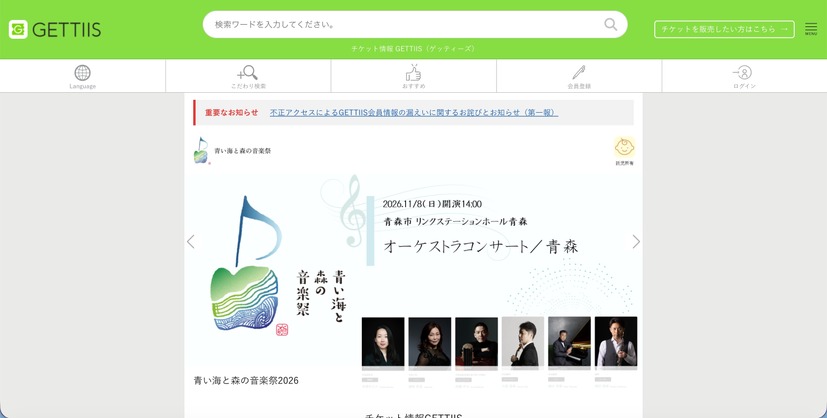
  • リリース(不正アクセスによるGETTIIS会員情報の漏えいに関するお詫びとお知らせ(第二報))
  • リリース(漏えい対象となった登録情報の確認方法)
  • リリース(現在の対応状況)
  • 株式会社リンクステーションからのメール1
  • 株式会社リンクステーションからのメール2
  • 株式会社リンクステーションからのメール3
  • 株式会社リンクステーションからのメール4

 株式会社リンクステーションは10月20日、不正アクセスによる「GETTIIS」会員情報の漏えいについて、第2報を発表した。

 同社では、同社運営の主催者向けの公演登録サービス「Gettii-Lite」のサーバに第三者から不正アクセスがあり、同社が管理する顧客向けのチケット購入サービス「GETTIIS」会員情報の外部流出を確認していた。

 同社では10月18日に、同社システムへの不審なアクセスを確認し、調査を開始した結果、同日午前0時頃から午前7時頃にかけて、第三者が「Gettii-Lite」のプログラムの脆弱性を悪用し、「GETTIIS」の会員情報を不正に取得していたことが判明したという。
《ScanNetSecurity》

関連記事

「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×