株式会社KDDI総合研究所は10月16日、Linuxシステム向けランサムウェア対策ツール「Memento」をOSSとして公開したと発表した。
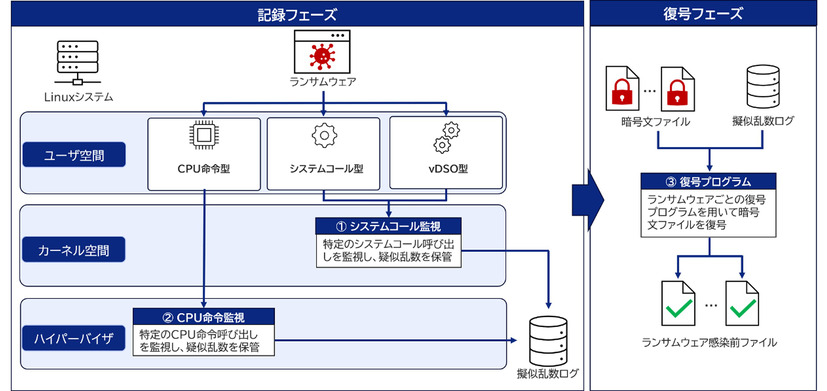
同ツールは、Linuxのサーバやクラウド基盤へのランサムウェア攻撃によって暗号化したファイルを復元するもの。ランサムウェアがファイルを暗号化する鍵(暗号化鍵)の生成時に使用する疑似乱数を、平時から網羅的に記録し、攻撃を受けた後、記録した疑似乱数からランサムウェアが生成した暗号化鍵と同一の鍵を自動生成し、ファイルを復元する。
同ツールは下記の記録フェーズと復号フェーズで構成されている。
・記録フェーズ
Linuxシステムではさまざまな経路で疑似乱数を取得することができ、ランサムウェアはこれらの経路を使って取得した疑似乱数をもとに暗号化鍵を生成する。同ツールでは、Qilin、Babuk、DragonForce、Princeなどの実ランサムウェアの解析結果をもとに、Linuxランサムウェアの疑似乱数取得経路をCPU命令型、システムコール型、vDSO型の3つに特定し、これらの経路を網羅的に監視するプログラムを実装している。監視プログラムが捕捉した疑似乱数は、復号フェーズでの利用に備えてログに記録される。
・復号フェーズ
ランサムウェア被害発生後に記録した疑似乱数をもとに、ファイル暗号化に利用された暗号化鍵の候補を自動で複数生成する。生成された暗号化鍵の候補を用いて繰り返しファイル復号を試行しつつ、ファイル形式やデータの乱雑さ(エントロピー)から元のファイルの復元を自動判定し、ファイルをランサムウェア感染前の状態にする。
同ツールの概要は下記の通り。
ツール名:Memento
ソースコードURL:https://github.com/KDDIR-SEC/memento
ライセンス:GPL-2.0-only
推奨利用環境:OS Ubuntu 24.04 LTS
カーネル Linux 6.17.0-35-generic
CPU Intel x86-64
同社では、同ツールに関連する研究成果を10月19日から開催される「コンピュータセキュリティシンポジウム2026(CSS2026)」で発表している。