インタビューのしめくくりの質問として「最後に何か読者に向けてメッセージはありませんか?」と尋ねることがある。そこで発言されるのは、一般論だったり、希望に満ちた展望だったり、あるいはその反対の脅威への警鐘など、おおむね相場が決まっている。
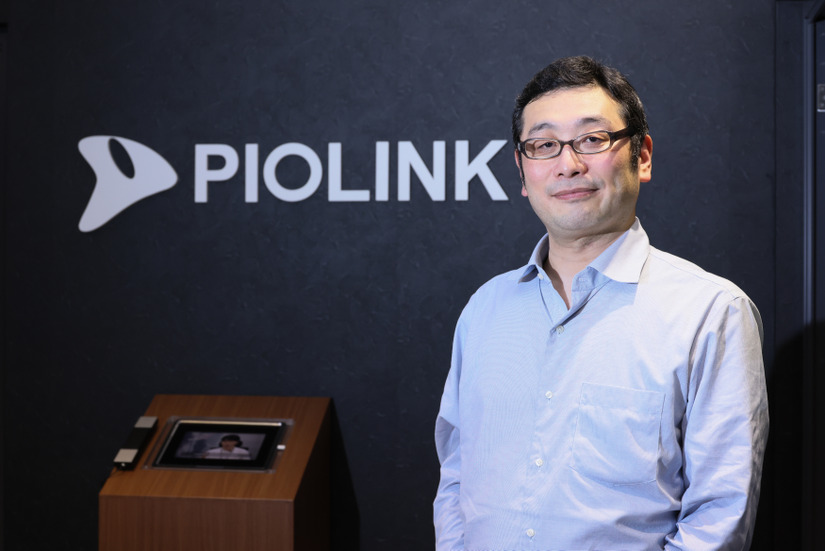
だが、株式会社パイオリンクの松田太郎氏(写真)が読者に向けたメッセージは、それらと全く違っていた。
松田氏は、自社製品にはできないこと、同社が開発販売するインテリジェントディフェンススイッチ製品「 TiFRONT 」が構造上不可避的に持つ「弱点」とも呼べる部分について語り出したのだった。
記者は今回の取材に先立つ 2026 年 2 月に松田氏をインタビューする機会を得ていた。短い時間だったが良心的でわかりやすい説明や言動の謙虚さに触れ、記事に「信頼できる男」と、太鼓判を押すような少々リスキーな文章を書いたのだが、少なくとも、自社製品にできることとできないことを区別して説明する姿勢は、前回抱いた印象と何も変わらなかった。
--
ADC(アプリケーション・デリバリ・コントローラ)の分野で強固なシェアを持つ韓国 PIOLINK 社の日本支社である株式会社パイオリンクは、同社のネットワークスイッチ製品「 TiFRONT(ティーフロント)」のブランディングを、従来の「セキュリティスイッチ」から「インテリジェントディフェンススイッチ( Intelligent Defense Switch )」へと刷新した。パイオリンクでマーケティングを担当する松田太郎氏に、リブランディングの背景や製品の特徴、10 月 21 日 (水) から開催される Security Days Fall 2026 での松田氏の講演内容について話を聞いた。
● 環境を構築し模擬攻撃実施 ~ セキュリティを泥臭く 1 から学ぶ
松田氏は 2013 年にパイオリンクへ入社し、営業とマーケティングを兼務してきた。入社前はコールセンターでスーパーバイザーを務め、パソコンメーカーやセキュリティソフト、公衆無線 LAN サービスのサポート業務に従事した経験を持つ。
ネットワークやセキュリティの専門知識は、パイオリンク入社後に身につけたもの。当時の TiFRONT は、現在のようなクラウド管理機能を備えておらず、設定はすべてコマンドラインで行う必要があった。松田氏は見よう見まねで検証環境を構築し、疑似的な攻撃を発生させては TiFRONT の挙動を確認するという作業をひたすら繰り返し、ネットワークの知識やサイバー攻撃のプロセス、そして製品の仕組みを一から体得したという。自分がきちんと腹落ちしていないことを顧客に説明しても、それをわかってもらうことはできない。これは松田氏がコールセンター時代に培った経験則でもあった。
折しも 2013 年から 2014 年にかけては、「ウイルス対策ソフトさえ入れておけば安心」という認識がまだ一般的だった一方で、ランサムウェアが台頭し始めた時期でもあった。松田氏は、情報収集の中でサイバーキルチェーンの考え方を知り、攻撃の連鎖のどこか一箇所を断ち切れば被害を防げることを実感し、顧客に対して自身の言葉で製品の有効性を説明できるレベルまで理解を深めていく。ゴルフでも飲み会でもなくサイバーキルチェーンに精通。こんな販売担当者、そうはいないだろう。
松田氏のパイオリンクでのキャリアは今年で 14 年目に入った。セキュリティ業界は人材流動性が高く、同業他社からの引き合いも珍しくない中、松田氏が一社に長く勤め続けてきた理由を聞くと、ワーク・ライフ・バランスの良さだったという。無理な残業や休日出勤、泊まり込みを強いられることがなく、自身のペースで計画を立てて実行できる裁量の大きさが、TiFRONT の普及に長く携わり続けることができた大きな要因になっているという。
ワーク・ライフ・バランスとか言ってるけど何を書いてるの? 製品と関係なくない? 読者にそう言われそうだが、セキュリティ製品は導入からその後の運用やそれに続く新規機能追加など、伴走してくれるベンダー側のキーパーソンの存在と一貫性が極めて重要となる。大事なのは入社 1 年 2 年で「ワーク・ライフ・バランスが良い」と言っているのとは全然意味が異なる。13 年在籍して TiFRONT の国内普及に貢献した人物の言葉として、わざわざこの一節は書いた。
松田氏は、TiFRONT という製品に「もっと伸びるはずだ」という手応えを持っている。長年携わってきたからこそ、その事業成長を自らの手で作り出し、経験したいという意欲を語ってくれた。
●「セキュリティスイッチ」の名称を捨てた理由
TiFRONT はこれまで「セキュリティスイッチ」(ネットワークスイッチとしての通信中継機能に、通信の検知・遮断などのセキュリティ機能を統合した製品カテゴリー)というブランドのもと展開されてきた。しかし、この名称は競合他社が先行して使用しており、同じ呼称を用いる状態が続いていた。
一方で TiFRONT は、独自の機能拡張を重ねてきた。コマンドラインでの設定が必須だったスイッチの操作をクラウド管理コンソール「 TiController 」の導入により GUI ベースに転換し、複数拠点の一元管理やログ確認、レポート配信、メールアラートといった運用管理機能を追加した。さらに、デセプション技術を応用した内部対策機能「 vCAT 」や、マイクロセグメンテーションを実現する「 TiFRONT ZT 」といった独自機能の追加も進めてきた。
こうした差別化が進んだことで、もはや「セキュリティスイッチ」の枠におさまらないカテゴリの製品として、独自性を打ち出す狙いで「インテリジェントディフェンススイッチ」へのブランド刷新に踏み切った。
ターゲットとなる顧客層にも変化が生じている。従来は中小企業や小規模企業を中心に導入が進んできたが、機能や製品のアップデートに伴い、中堅企業や大規模組織への対応力が向上してきた。松田氏は、新たな市場層への浸透によって、さらなる伸びを見込んでいる。
新しいブランド名称はあくまでも自社製品の自己定義である点が潔い。市場でそのとき流行っているカテゴリーに自社製品を無理矢理押し込むタイプのブランド変更では全くない。「インテリジェントディフェンススイッチ」とは単に、自社製品が進化を遂げたことへの自信とプライドの別名である。
●主要機能は「 TiController 」「 vCAT 」「 TiFRONT ZT 」の三本柱
TiFRONT の機能は大きく 3 つに整理される。
・ TiController
「 TiController(ティーコントローラー)」は、クラウドベースで複数拠点を一元管理する管理コンソールである。従来はコマンドラインでの設定が必要だったが、GUI 化によりログ確認やレポート配信、メールアラートなどの運用管理が容易になった。なお、クラウド管理サーバーは自社では立てず、販売パートナー側で構築・運用する形態を取っている。他製品ではベンダー側でクラウド管理基盤を用意する場合が多いのに対し、パイオリンクはこの部分をまだ自社では提供していない。一方で、これは顧客側にとってメリットにもなっている。工場のようにセキュリティ上の理由でクラウドへの接続自体が難しい、いわゆるクローズド環境の顧客であっても、TiController をローカル環境に構築することで、複数拠点の状況を一元的に可視化・管理できる。クラウドは利用できないが統合管理は実現したいという閉域網特有のニーズに応える選択肢となる点が、パートナー・顧客双方から評価されている。
・ vCAT
TiFRONT には従来、「 TiMatrix(ティーマトリックス)」という通信量の閾値をもとに攻撃を検知する機能が搭載されてきた。たとえば、ポートスキャンや ARP リクエストのブロードキャストなど、攻撃の兆候となりうる通信の発生回数について、攻撃の種類ごとにあらかじめ基準値(閾値)を設定しておき、端末から発生する当該通信がその基準値を超えた場合に、攻撃とみなしてログを記録・遮断するという仕組みである。しかし、この方式には、閾値に満たない少量の通信は検知・遮断できないという弱点があった。
この弱点を補う目的で開発されたのが、デセプション技術を応用した内部対策機能「vCAT(ブイキャット)」である。TiFRONT 内部に、IP アドレス、MAC アドレス、NetBIOS 名など、実在する端末と同様の情報を持たせた「仮想端末」を用意しておく。仮想端末は実際の業務では当然利用されないため、正規の利用者がアクセスする理由はない。
侵入に成功した攻撃者やランサムウェアは、まず内部ネットワークの把握に動く。ポートスキャンや ARP リクエストを飛ばして、周囲にどのような機器が存在するかを洗い出していく過程で、この仮想端末にも当然のように接触を行う。攻撃者からすれば、他の端末と何ら変わらない対象への通常の偵察行動のつもりである。
しかし、この端末への接触自体が、攻撃者であることを自ら申告するに等しい行為になる。仮想端末への通信が発生した時点で不審な挙動とみなし、通信量にかかわらず即座に遮断される。攻撃者は、何がきっかけで遮断されたのかを把握する術もないまま、その場で動きを止められてしまう。
通信回数の少なさゆえに TiMatrix では検知できなかったケースも、ワンパケットの接触で確実に検知・遮断できる点が特徴である。あわせて、ランサムウェアが内部拡散する際の挙動パターンを登録した「プロファイル」機能も備えており、既知の攻撃者の振る舞いに基づいた検知にも対応している。
・ TiFRONT ZT
「 TiFRONT ZT(ティーフロント ゼットティー)」は、マイクロセグメンテーションを実現するライセンス機能で、2025 年 10 月にリリースされた。VLAN( Virtual LAN、物理的な配線構成に依存せず、スイッチの設定によって論理的にネットワークを分割する技術)によるネットワークの区切りは、拠点や部署単位でセグメントを分割する効果はあるものの、同一 VLAN 内に属する端末同士は原則として自由に通信できてしまう。そのため、マルウェアに感染した端末が同じ VLAN 内の他の端末へ侵入・拡散することは、VLAN 分割だけでは防げない。
TiFRONT ZT は、この VLAN 内部の通信そのものを対象に、端末ごと・通信ごとにアクセス可否を定めたポリシーを設定できるようにする機能である。あらかじめ資産を管理した上でルールを定めておけば、同一 VLAN 内であっても、ポリシーで許可されていない通信は遮断され、内部での感染拡大を抑えられるという考え方に基づいている。
マイクロセグメンテーションの実現方式は、各端末にソフトウェアを導入して通信を制御するエージェント型、仮想化基盤のハイパーバイザー層で制御する方式などが広く知られている。これに対して TiFRONT ZT は、スイッチというネットワーク機器そのものに制御機能を持たせる方式を取る。端末側への追加のソフトウェア導入を必要としないため、エージェントをインストールできない古い OS の端末や、IoT 機器、監視カメラのレコーダーといった、他方式では対応が難しい機器が混在する環境でも、スイッチの配下に置くだけでポリシーを適用できる。
なお、ポリシー策定の煩雑さが導入の障壁となりやすいことから、来年の 2027 年夏頃をめどに、ネットワークデータをもとに AI がポリシー案を自動生成する機能のリリースを現在準備中。
● セキュリティ予算ではなく設備投資予算でゼロトラストへ
TiFRONT の一貫した設計思想は、端末に最も近い「アクセススイッチ」の位置に防御機能を持たせる点にある。攻撃通信の多くは端末から発生するため、端末に近い場所で検知・遮断することで内部への拡散を防げるという考え方は、2013 年当時の旧モデルから変わっていない。
セキュリティ対策の実装位置としては、ゲートウェイの手前、EDR による端末側の防御、あるいは認証基盤( AD )の手前など、さまざまな選択肢がある。その中でアクセススイッチという、最も端末に近い位置に防御機能を持たせるアプローチを取るベンダーは、パイオリンクとその競合を除けばほとんど存在しない。この設計思想は、近年注目されている「ゼロトラスト」(社内・社外を問わずすべての通信を信頼せず、その都度検証した上でアクセスを許可する考え方)ともつながる。
ゼロトラストのアーキテクチャでは、通信を許可するかどうかを判断する「ポリシー決定点( PDP:Policy Decision Point )」と、その判断に基づいて実際に通信を許可・遮断する「ポリシー実行点( PEP:Policy Enforcement Point )」を分離して構成する考え方が一般的である。
パイオリンクの場合、ポリシーを決定する側を TiController、それを実行する側を TiFRONT が担う。両製品は当初からゼロトラストを見据えて開発されたわけではなく、それぞれ別の目的(管理の効率化とネットワークの制御)のために生まれたものである。しかし、「端末に近い場所で通信を制御する」という設計思想を一貫して貫いてきた結果、TiController 側で方針を決め、TiFRONT 側で実行するという役割分担そのものが、ゼロトラストの PDP / PEP という構造と一致する形になっていた。そしてこの一致が「スイッチを入れ替えるだけでゼロトラスト(の一部)が実現する」という訴求につながったのだという。
「スイッチの入れ替えでゼロトラストを」というアプローチが生まれた背景には、顧客からの声があったという。TiFRONT の販売が軌道に乗るいまから約 10 年前、松田氏は情報システム部門や IT 担当者から「会社では“セキュリティ”の予算は取りにくい」という声を何度も聞いたという。目に見える利益を生まない投資の実施は大企業ですら今も及び腰である。
そこで松田氏は、「セキュリティ投資」ではなくスイッチのリプレースという「設備投資」のタイミングに合わせて TiFRONT 導入を提案し、「スイッチを入れ替えれば、結果としてセキュリティ機能もついてくる」という形で展開する方針に転換した。「設備」は目に見える利益を生まなくても罪にならない。日本の現場に合ったアプローチである。
TiFRONT と同様の検知・遮断機能を NDR( Network Detection and Response )や XDR( Extended Detection and Response )で実現しようとすれば、導入時のイニシャルコストに加えて、ライセンス更新などのランニングコスト、さらに運用担当者の人件費を含む運用コストが継続的に発生する。松田氏によれば、これらの製品と比較して、TiFRONT によるアプローチは、条件によって数十倍のコスト差になるという。
また、ランサムウェアや取引先経由のサイバー攻撃被害が相次いで報じられる昨今、経営会議で「セキュリティ予算」を上申すること自体が、経営陣のガラスのハートを刺激しかねない状況にある。その点「ネットワーク機器の更新予算」という名目であれば、セキュリティ投資ではなく通常の設備投資として心穏やかに通りやすいという事情がある。その結果、ゼロトラストの一部が実装される。この訴求以降、導入件数はさらに増えているという。
松田氏は、パイオリンクは直販を行わずパートナー経由での販売のため具体的な価格には言及できないとしつつも、TiFRONT の価格について「 Cisco のスイッチと比較すると安価であり、Allied Telesis と同程度の価格帯と市場で“認識されている”」と絶妙に婉曲的な発言をした。なお、セキュリティ専用機器と比較した場合の価格優位性はさらに大きいと語った。
● 導入事例:福井県農業協同組合(JA福井県)
ブランド刷新にあわせて Web サイトのリニューアルも行われ、それにあわせて公開される導入事例として、福井県農業協同組合(JA福井県)の事例が取材で紹介された。150 拠点・約 1,500 台の PC を抱える同組合では、以前は通信異常が発生してもどの拠点のどの端末が原因か特定する手段がなく、通信事業者への問い合わせを頼りに「この辺りか」と推測する以外方法が無い状態が続いていたという。過去には、全社のリモート会議中に、農協内部の別組織のシステムからバグで大量のパケットが発信され、情報系ネットワークが突如全面ストップする事態も経験しており、あわせて昨今のランサムウェア被害の報道も相次ぐ中、危機感は強かった。
こうした背景から導入された TiController と TiFRONT により、ポート単位での通信状況の可視化が可能になり、原因特定の作業は大きく様変わりした。あわせて、PC 入れ替えや配置換えの際に頻発していた IP アドレスの競合トラブルも、TiController の「 IP マップ機能」によって即座に検知・特定できるようになったという。各拠点に IT の専門知識を持つ管理者がいないという運用課題に対しても、センター側からの一元的な把握・対応を可能にした点が評価されている。
JA福井県ではすでに全 150 拠点への展開を完了しており、次の一手として、vCAT が持つ「おとり」機能への期待も語られている。150 もの拠点でネットワークを細かく区分けする作業には相応の負荷が伴うが、デコイ(おとり端末)による検知であれば、そうした手間をかけずに攻撃の兆候を早期につかむ有力な武器になるという。
具体的な導入プロセスや、JA福井県 DX推進課の「攻めの DX 」と「攻めのセキュリティ」を両輪とする戦略、そして最も重要な、他社製品との比較検討を経て TiFRONT を選んだ決め手については、リニューアルされたパイオリンクの Web サイトで公開される事例ページに譲りたい。
● 読者へのメッセージ
インタビューの終盤で、冒頭で挙げたように「最後に何か読者に向けてメッセージはありませんか?」と松田氏に問うと、TiFRONT の位置づけを次のように説明した。
「私たちができることは、正直に言えば “ 1 台が感染してしまうことは防げない” という前提に立っています。その後の防御はできますが、1 台は感染するという仕様になっている。つまり、感染そのものを防止する製品ではなく、そこから先の拡散を防止する製品だという位置づけです。TiMatrix も vCAT も同じ考え方で、結局は 1 台が感染して、そこから出ていく通信を止めていくというものです。感染を完全に防止する製品だということでは決して無いというのは、まず一番にご理解いただきたい点です」
これが、記事の最初に書いた、TiFRONT が構造上不可避的に持つ「弱点」の正体である。明らかにわざわざ言う必要のないことだ。しかもよりによって最も印象に残る最後の最後の言葉として。なぜなら、1 台目の感染を防げないことは TiFRONT という製品の設計上、全くの責任範囲外なのだから。だがこれは、日頃松田氏がどういう態度で製品を売っているのかが垣間見える言葉だった。信頼できる男たるゆえんである。
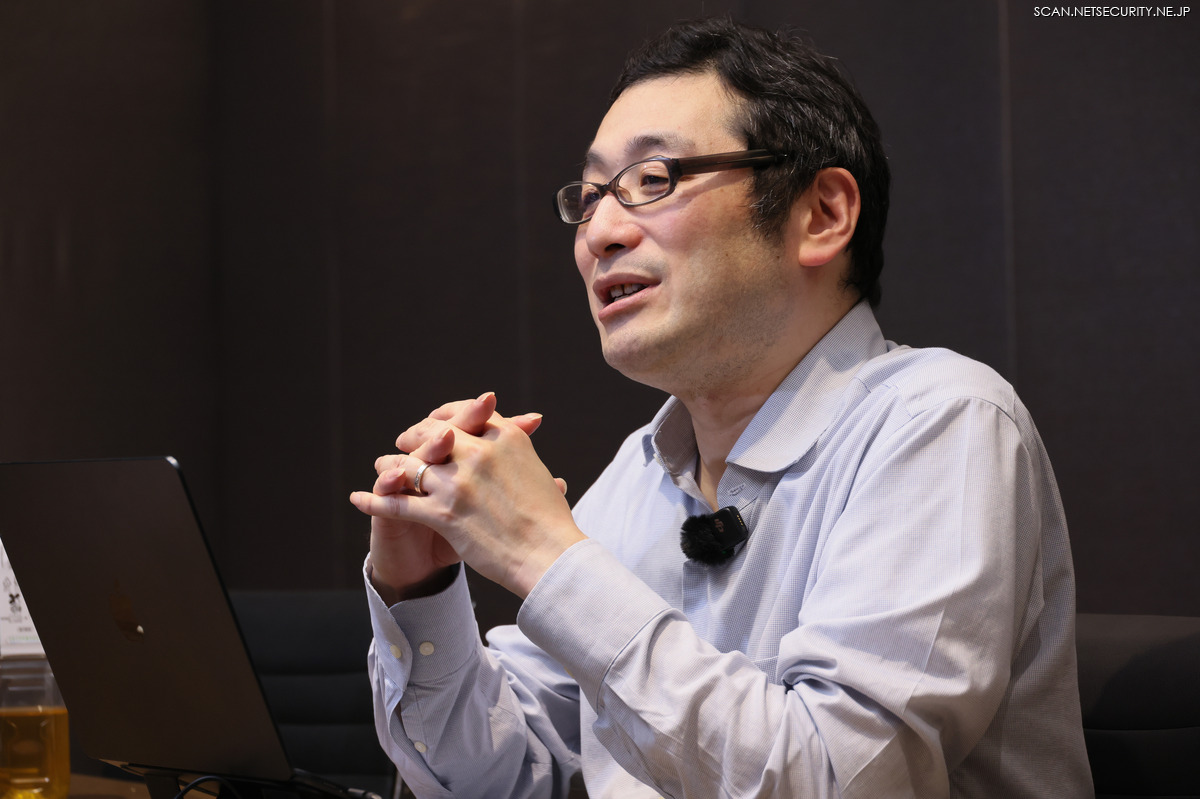
松田氏の講演「アクセススイッチは、つなぐだけでいいのか? ― 端末がつながる場所から始める、社内ネットワークの内部防御」は 10 月 21 日(水)15 時 50 分から東京会場で行われる(残席僅)。サイバー攻撃を受けた企業が被害拡大を防ぐために、システムやネットワークを広範囲に遮断することで、攻撃を受けていない業務まで止まってしまう事例が近年後を絶たないが、こうした現状をふまえて松田氏は「異常を検知した後、どの通信を、どこで止めるのか」を整理するという。
これまで本誌では、難しいテーマを平易にかつ魅力的に語る人物を何人も紹介してきた。この松田太郎氏の真価は「質問」することによってより発揮されると思う。何度か同じ事柄に対して質問を繰り返すと、取材者の脳内を見透かしたようにこちらのレベルにチューニングを行い、理解可能な角度に視点を変えたり、咀嚼可能なサイズに話題を分解して提示してくれる。何度尋ねてもイライラが全く顔に出ない。というよりも理解へと導くことが楽しい風でもある。
推測だがこれは、松田氏がコールセンターの統括業務で揉まれた経験の賜物かもしれない。だから、もし松田氏の講演を聞く機会があったら、その後名刺交換をして、自社の現状や課題等の質問を手短にでもぶつけてみることを強くおすすめしておく。