
東産業 公式サイトにwp2shell を悪用した不正アクセス | ScanNetSecurity
2026.10.05(月)

東産業 公式サイトにwp2shell を悪用した不正アクセス

 株式会社東産業は9月14日、同社公式サイトへの不正アクセスについて発表した。

インシデント・事故
トップページ
  • トップページ
  • リリース(公式サイトへの不正アクセスに関するお知らせ)
  • リリース(お客様へのお願い)

 株式会社東産業は9月14日、同社公式サイトへの不正アクセスについて発表した。

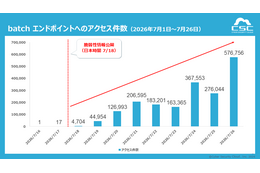
 これは同社公式サイトに対し、WordPressの脆弱性を悪用した第三者からの不正アクセス確認したというもの。当該脆弱性(CVE-2026-60137、CVE-2026-63030:wp2shell)については、IPAから7月22日に注意喚起が公表されている。

 同社ではすでに、当該サイト脆弱性への対策を実施済みで、不正アクセスの発生時期や影響範囲について、調査を行っている。

 なお、不正アクセスの対象となる情報は、問い合わせフォームを通じて取得した顧客情報のみ。

 同社では今後、情報セキュリティ対策および管理体制の強化に努めるとのこと。
《ScanNetSecurity》

関連記事

「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×
