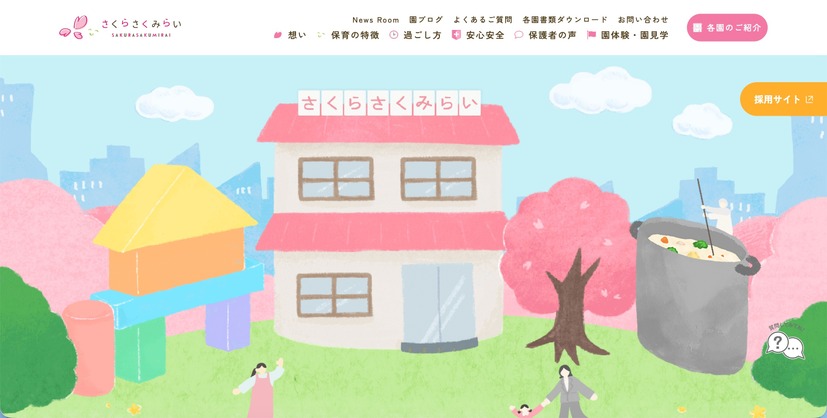
保育園を運営する株式会社さくらさくみらいは9月7日、同社がサービスを利用しているクラウドサービス事業者(委託先)への不正アクセスによる一部サーバのパスワード情報が流出した可能性について発表した。
これは委託先のシステムに不正アクセスがあり、さくらさくみらいが契約・利用しているサーバのパスワードが、不正アクセスを受けた可能性のある環境に保存されていた旨の連絡が8月31日にあったというもの。
さくらさくみらいでは該当するサーバを、「2017年までのメールサーバーのバックアップ環境」および「DNSサーバ(ドメイン管理)」として利用しており、サーバパスワードが第三者に不正利用された場合、下記のリスクが生じる可能性がある。
・メールサーバへの影響:2017年以前のさくらさくみらい送受信メールの不正閲覧、さくらさくみらいドメインを悪用したなりすましメールの不正送信
・DNSサーバへの影響:DNSレコードの改ざんによるさくらさくみらいが運営するWebサイトから悪意のある別サイトへの不正な誘導等の影響
委託先では、第三者による不正利用を防止するためのパスワード強制変更措置を実施している。
さくらさくみらいでは、被害の発生・拡大を防ぐため、下記の対応を実施している。
・漏えいの可能性があるサーバパスワードと関連するすべてのメールアカウント164件のパスワードの独自変更と再設定
・サーバのアクセスログ等の調査と不正な設定変更(DNSレコードの改ざん等)がないことの確認
・委託先のシステム管理画面におけるパスワードの独自変更および二要素認証の再確認
・委託先への事実確認および継続的な情報収集
さくらさくみらいでは現在、詳細なログ等の調査を進めているが、現時点で同社のメールやDNSサーバへの不正アクセス、データの改ざん、情報流出等の二次被害は確認されていない。
さくらさくみらいでは今後、外部委託先のセキュリティ体制を含め、情報管理体制のより一層の強化に努めるとのこと。