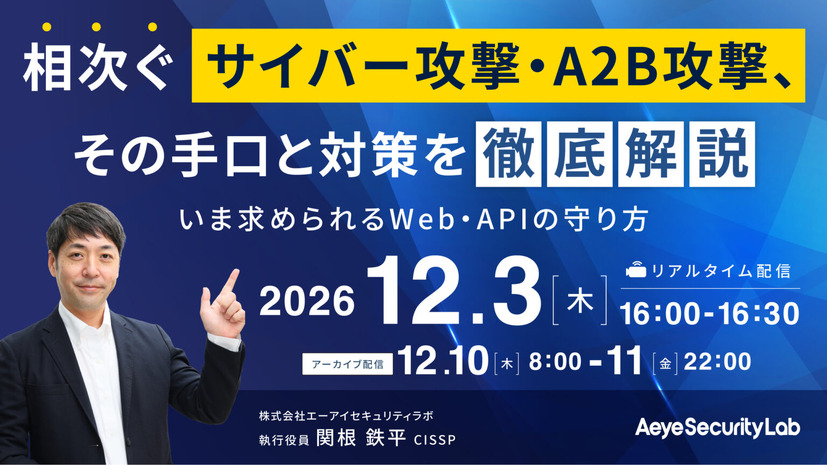
株式会社エーアイセキュリティラボは 11 月 9 日 (月)、ウェビナー「相次ぐサイバー攻撃・A2B攻撃、その手口と対策を徹底解説―いま求められるWeb・APIの守り方―」を開催すると発表した。講師は、同社 執行役員で 2026 年度から AeyeScan の開発責任者を務める関根鉄平氏。参加は無料。
同ウェビナーで関根氏は、直近のセキュリティインシデント、最新のサイバー脅威、攻撃手法の傾向を解説する。あわせて見落とされやすいリスクと対策のポイントも取り上げる。さらに AI を活用した Webアプリケーション・API・モバイルアプリの脆弱性診断の自動化と、A2B 攻撃に特化した対策を紹介し、最後に 2026 年の脅威総括、 2027 年に向けた対策のヒントを示すという。
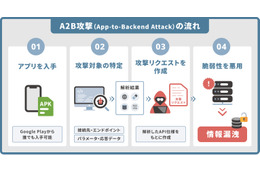
A2B攻撃(App-to-Backend Attack)は、国立研究開発法人情報通信研究機構(NICT)の脅威情報分析チーム「LETTICE」が名付けた攻撃手法で、LETTICEは 10 月 13 日 (火) に公表した注意喚起で、この手法を日本国内で相次ぐ個人情報などの漏えい事案の原因の一つとしている。攻撃者は、一般に公開されているAndroidアプリを解析し、アプリが通信するバックエンドサーバの接続先、APIの構成、通信に使用するパラメータなどの情報を集める。そのうえで、個々のサーバの構成やAPIの仕様に応じた攻撃を組み立て、脆弱性を狙う。主に探索・悪用の対象となっている脆弱性として、LETTICEはSSRF、RCE、SQLインジェクション、IDORの 4 種を挙げている。
ライブ配信は 12 月 3 日 (木) 16 時 00 分から 16 時 30 分まで。アーカイブ配信は 12 月 10 日 (木) 8 時 00 分から 12 月 11 日 (金) 22 時 00 分まで行う。各回とも定員制である。