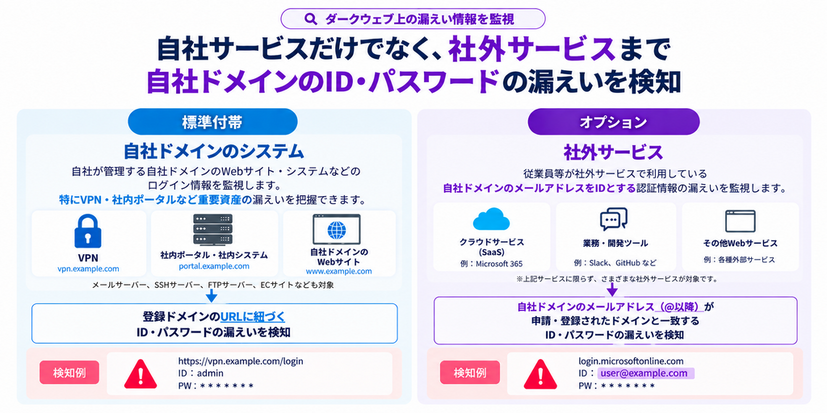
GMO サイバーセキュリティ by イエラエ株式会社は 10 月 8 日、外部公開 IT 資産を自動で棚卸し・可視化するアタックサーフェス管理(ASM)ツール「GMOサイバー攻撃ネットde診断 ASM」に、自社ドメインのメールアドレスを ID として社外サービスで利用している場合の認証情報の漏えいを検知するオプションを追加した。
従来の標準機能では、VPN や社内ポータル、自社 Web サイトなど、自社が管理するサービスの漏えい情報を把握していた。新オプションでは、漏えいした ID が自社ドメインのメールアドレスかどうかを照合する。これにより、Microsoft 365 などのクラウドサービスや、Slack、GitHub などの業務・開発ツールをはじめ、社外サービスで利用した ID とパスワードの漏えいも検知の対象になる。
オプションの利用には、申し込みと対象ドメインの申請・登録が必要である。