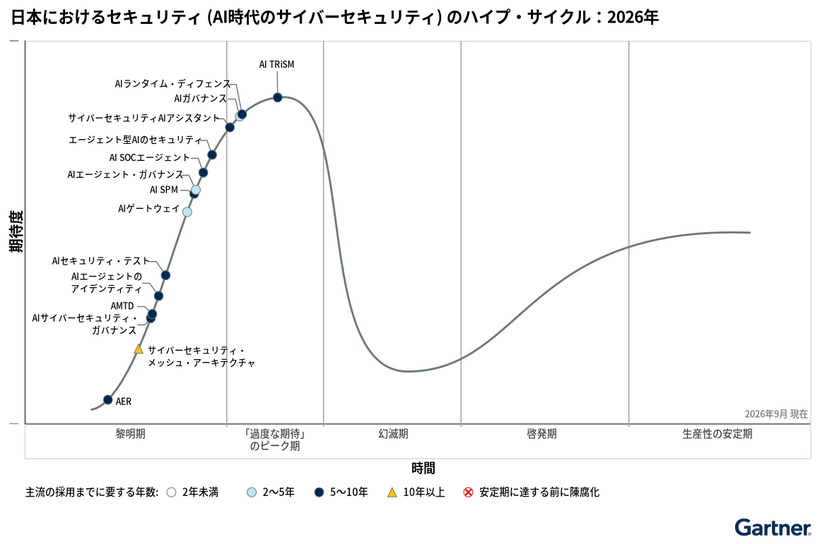
ガートナージャパン株式会社は 10 月 7 日、日本におけるセキュリティ(AI 時代のサイバーセキュリティ)のハイプ・サイクルを発表した。セキュリティ領域では 2026 年に新たに追加したもので、AI エージェントの急拡大とフロンティア AI による脅威への備えに焦点を当てている。
「AI TRiSM」「AI ランタイム・ディフェンス」「AI ガバナンス」「サイバーセキュリティ AI アシスタント」の 4 項目が「過度な期待」のピーク期に位置付けられた。
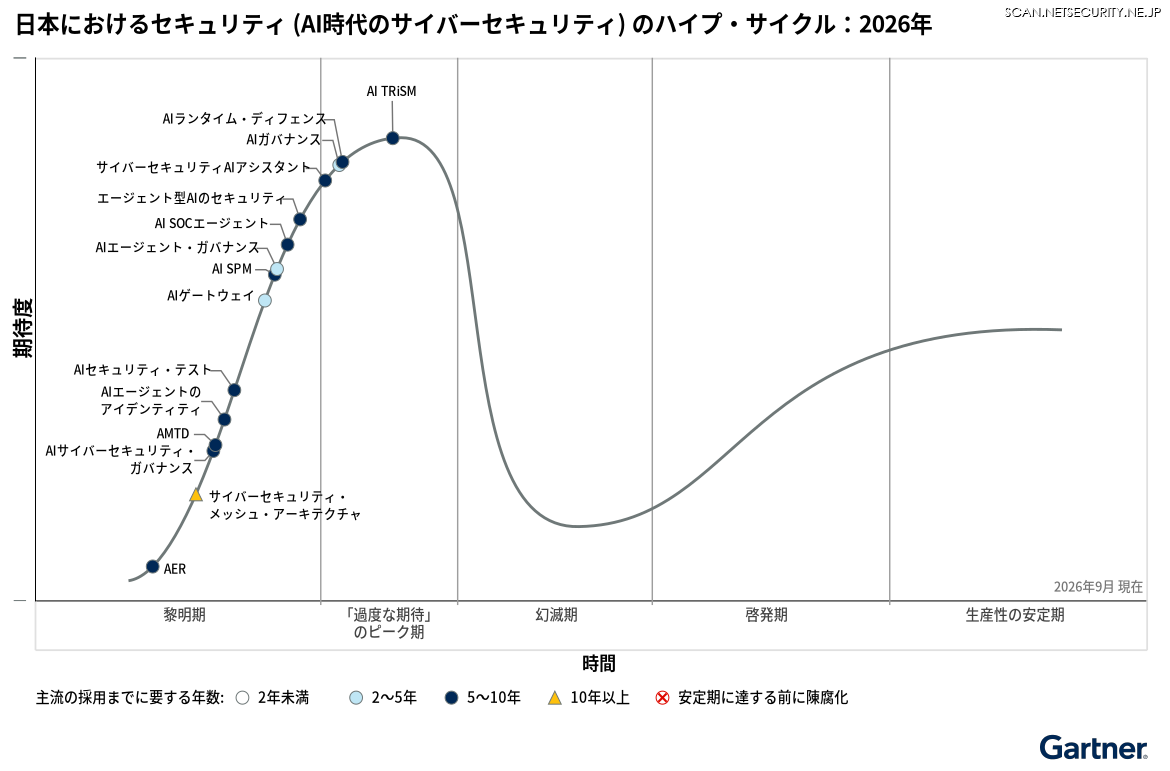
同社は、企業が「Security for AI(AI のためのセキュリティ)」と「AI for Security(セキュリティのための AI)」の 2 つの観点から議論する必要があるとしている。前者では、従業員による AI エージェントの利用拡大に伴う新たな脅威への対応が急務であり、インジェクションやポイズニングへの備えとして、AI エージェント・ガバナンスやランタイム・ディフェンスへの関心が高まっている。後者では、AI 活用を前提とした運用体制の刷新が関心事になっている。一方で、フロンティア AI による新たな攻撃には既存のルール・ベースの異常検知が有効に機能しない可能性があり、AI SOC エージェントや自律的エクスポージャ修復(AER)といった自動化技術への現場の関心も高まっているという。
シニア ディレクター アナリストの矢野薫は「戦略的取り組みとして AI エージェントの活用を拡大している企業は、可能な限り早い段階からこうしたテクノロジの試験的利用を開始し、試行錯誤の姿勢でセキュリティを発展させていくことが重要」とコメントしている。